下载 PENTRY WORKER
企业数字员工全栈平台
不是聊天机器人,而是可上岗、可管控的数字员工——覆盖「授权 · 计量 · 监管 · 分发 · 运营」, 50 余项模型、170 余项技能、多 Agent 协作、国密安全,让每一名数字员工都在掌控之中。
三件套闭环交付 · 数字员工的「控制面」
员工 用户端
独立应用 · 员工干活的地方。会话 · 技能 · 定时任务 · 群聊协作 · 记忆;「系统管理→员工门户」自助查看用量、改密码。
管理员 企业管理端
独立应用 · 管理员桌面入口。团队岗位 · 企业技能市场 · 监控面板;「系统管理→管理控制台」登录进入管理平台。
管控中枢 企业管理平台(Web)
管理控制台登录后进入的管控中枢。统一网关 · 逐级授权 · 计量计费 · 审计日志 · 技能授权 · OTA · 备份恢复。
总体架构 · 三端接入 · 一层服务 · 统一出口
所有模型请求经服务端路由,Key 不下发终端。
请求仅内存过境,转发即释放,仅记录流量元数据。
单文件运行,SQLite(WAL)零外部依赖。
密钥不出服务器,员工端无上游 Key,全链路可审计。
企业管理平台 · 授权→计量→监管→分发→运营
多维 KPI · 全平台→公司→部门→个人逐级下钻
网关池主备/负载 · 平台白名单 · 熔断 60s
公司→部门→团队→员工漏斗式逐级收敛
邮箱+秘钥 · 一次性限时 · 设备指纹绑定
调用明细 · token 级落账 · 30s 自刷新
心跳保活 · 机器指纹监管 · 故障自动上报
全量审计加密留痕 · 操作全程可追溯
175 技能市场 · 13 类场景 · 上架授权可控
OTA 灰度推送 · SHA256 校验防篡改 · 可回退
SMTP · 备份恢复 · 完整性基线集中维护
企业管理平台 · 功能详解
每一分钱、每一个 Token 都看得清
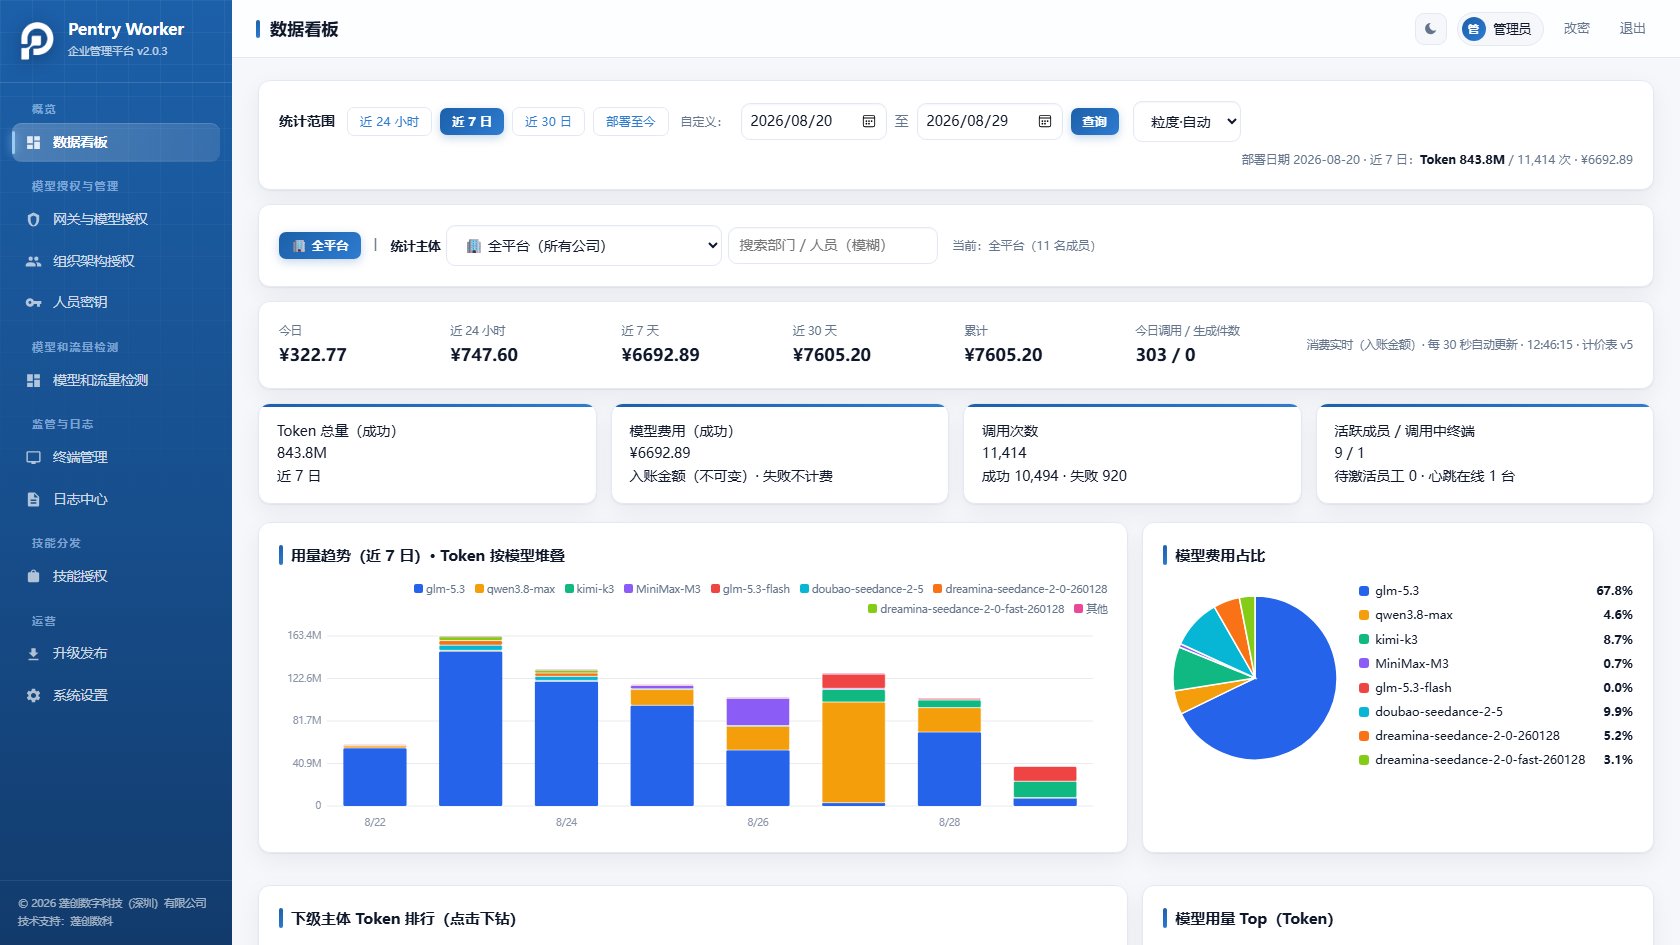
- 多维统计:全平台→公司→部门→个人逐级下钻,模糊搜索快速定位主体。
- 费用口径可信:入账金额不可变、失败调用不计费,30s 自动刷新。
- 图表完备:用量按模型堆叠 · 费用占比 · 下级排行 · 模型 Top。
- 时间窗灵活:24h / 7d / 30d / 部署至今 / 自定义区间自动适配粒度。
网关与模型授权:上游接入 + 平台白名单
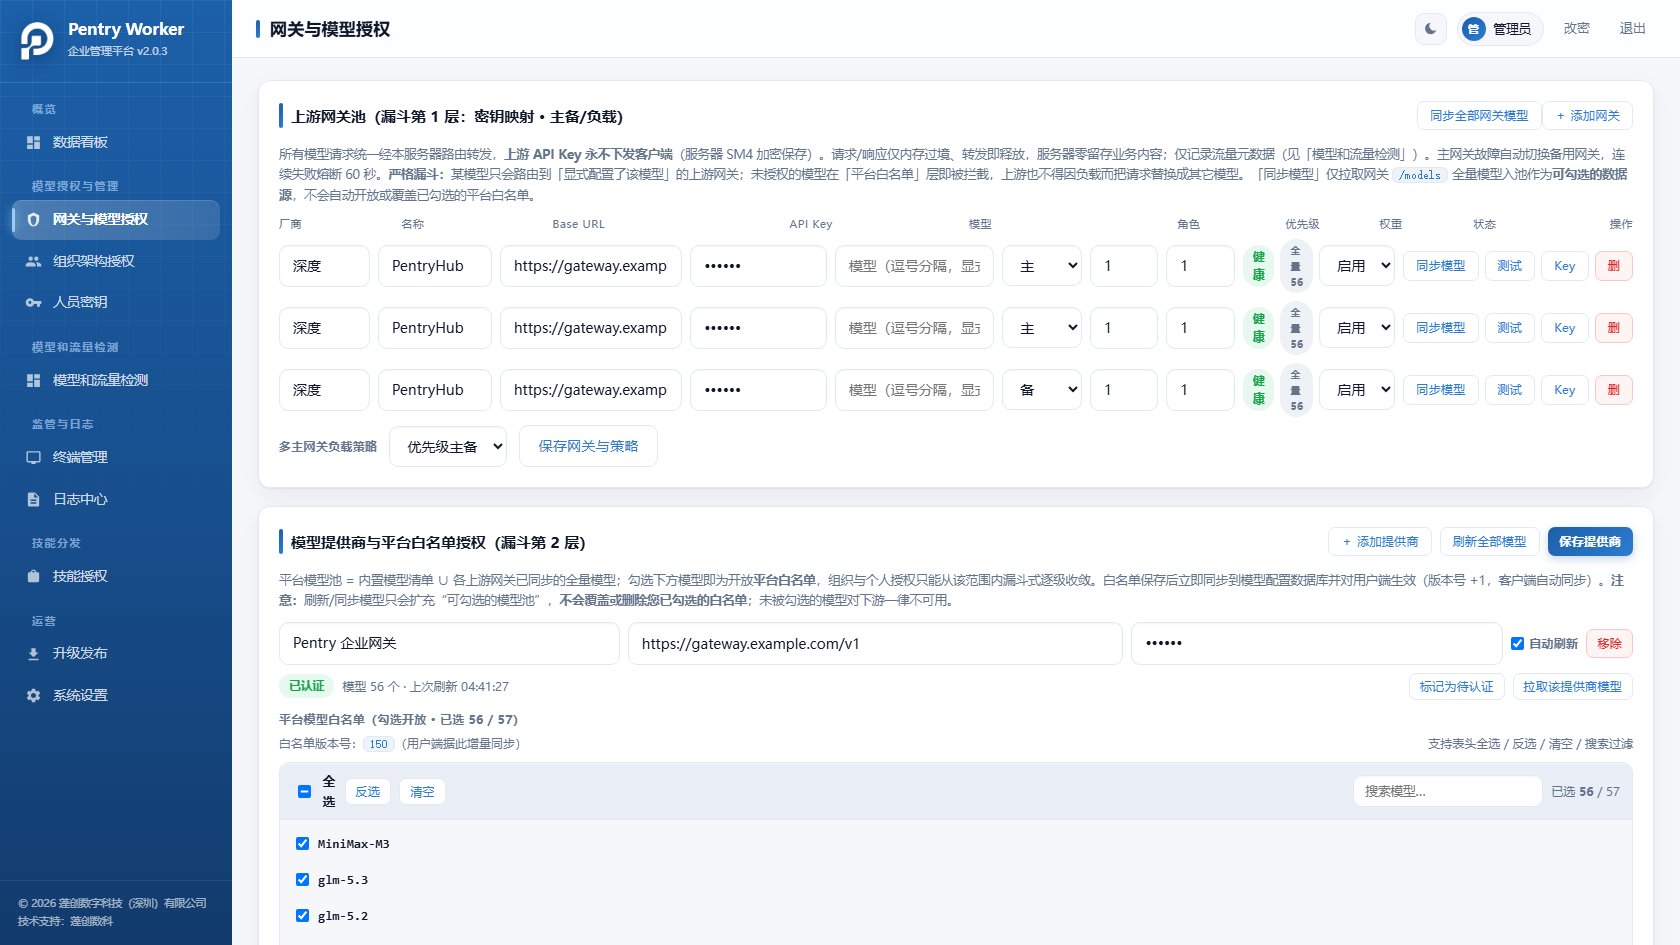
- 第 1 层 · 网关池:密钥映射、主备/负载;故障自动切换,熔断 60 秒。
- 第 2 层 · 平台白名单:模型池 = 内置清单 ∪ 网关同步;勾选即开放。
- 严格漏斗路由:模型只路由到显式配置它的网关,未授权即拦截。
- 密钥托管:上游 API Key 服务端 SM4 加密保存,永不下发终端。
组织架构授权:公司→部门→团队→员工逐级收敛
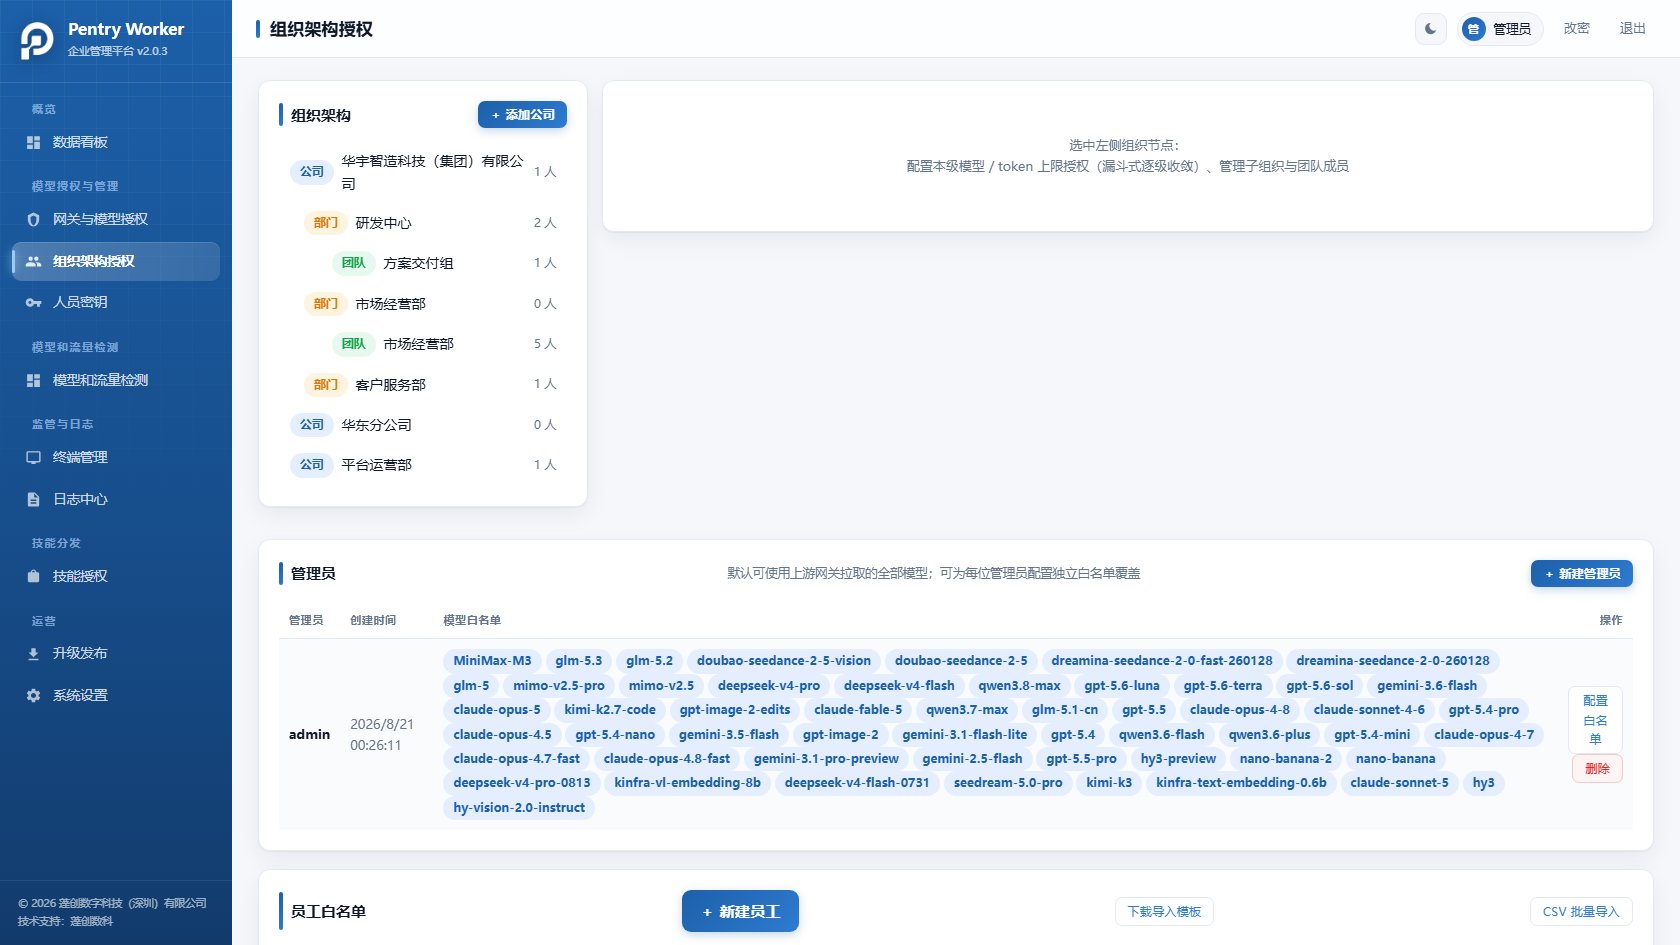
- 树形组织:公司/部门/团队多级结构,人数实时统计即建即用。
- 漏斗式授权:每节点配本级模型与 token 上限,下级只能收敛。
- 管理员白名单:每位管理员独立白名单覆盖,权限边界清晰。
- 批量落地:员工白名单新建 + CSV 模板批量导入,规模化开通。
人员密钥:免账号体系的开通与回收
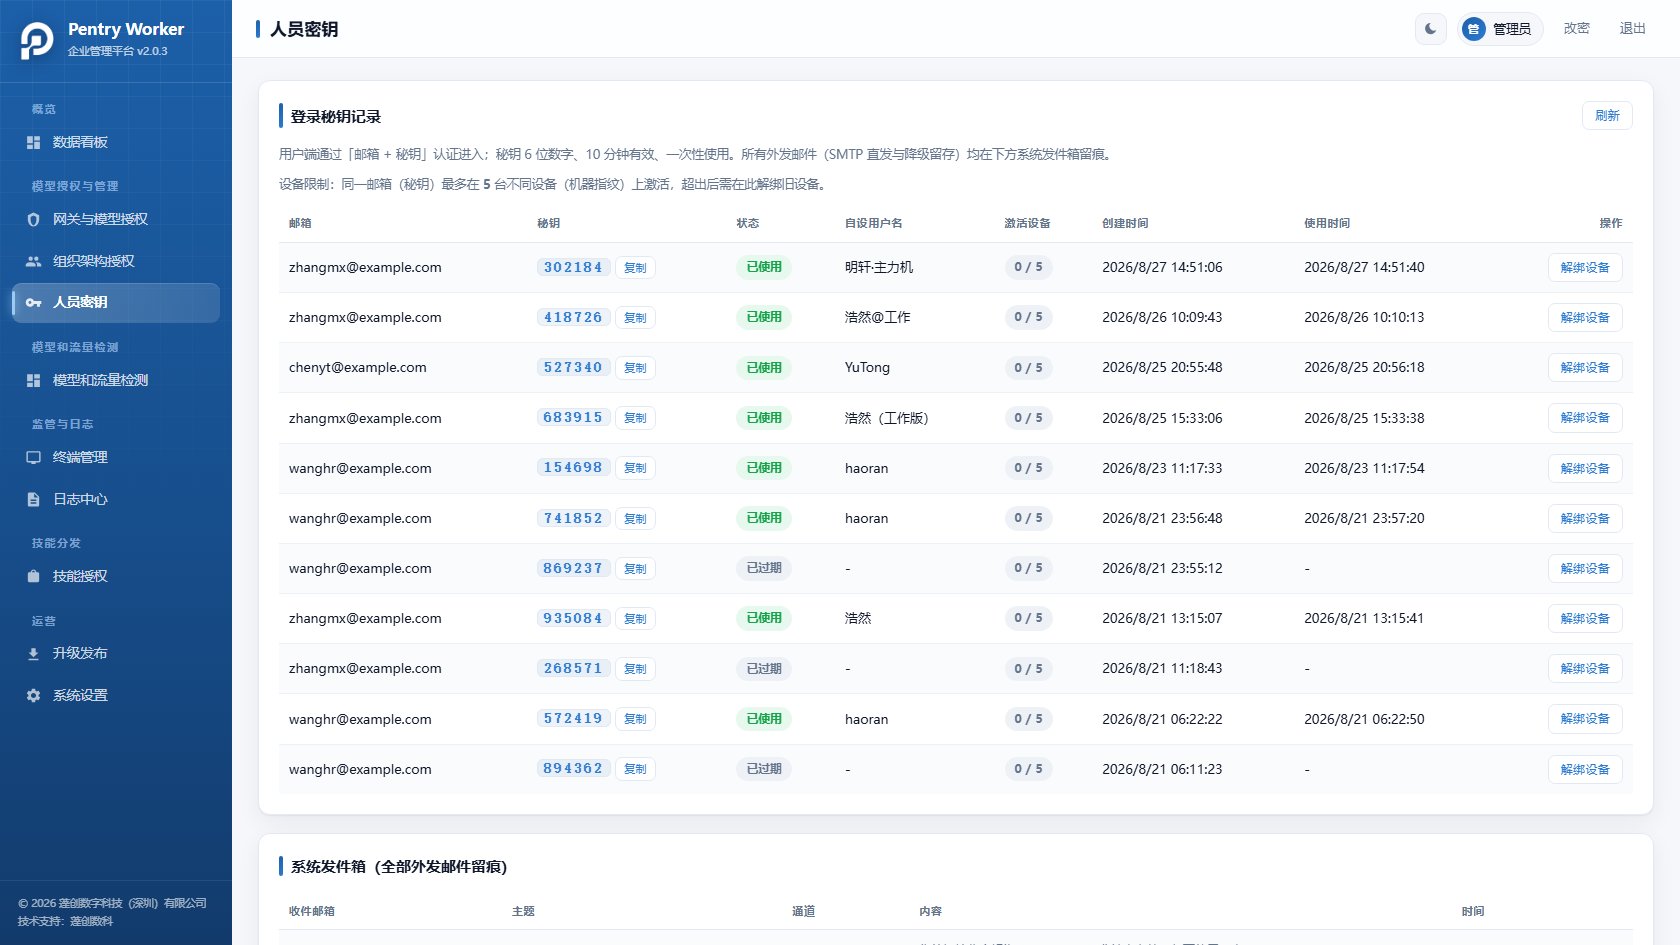
- 轻量认证:邮箱 + 6 位秘钥进入,秘钥 10 分钟有效、一次性使用。
- 设备上限:同一邮箱最多 5 台设备激活,超限一键解绑。
- 全程留痕:外发邮件(SMTP 直发/降级留存)发件箱存档可查。
- 状态清晰:已使用/已过期一目了然,创建使用时间精确到秒。
模型和流量检测:精确到每一次调用的计量
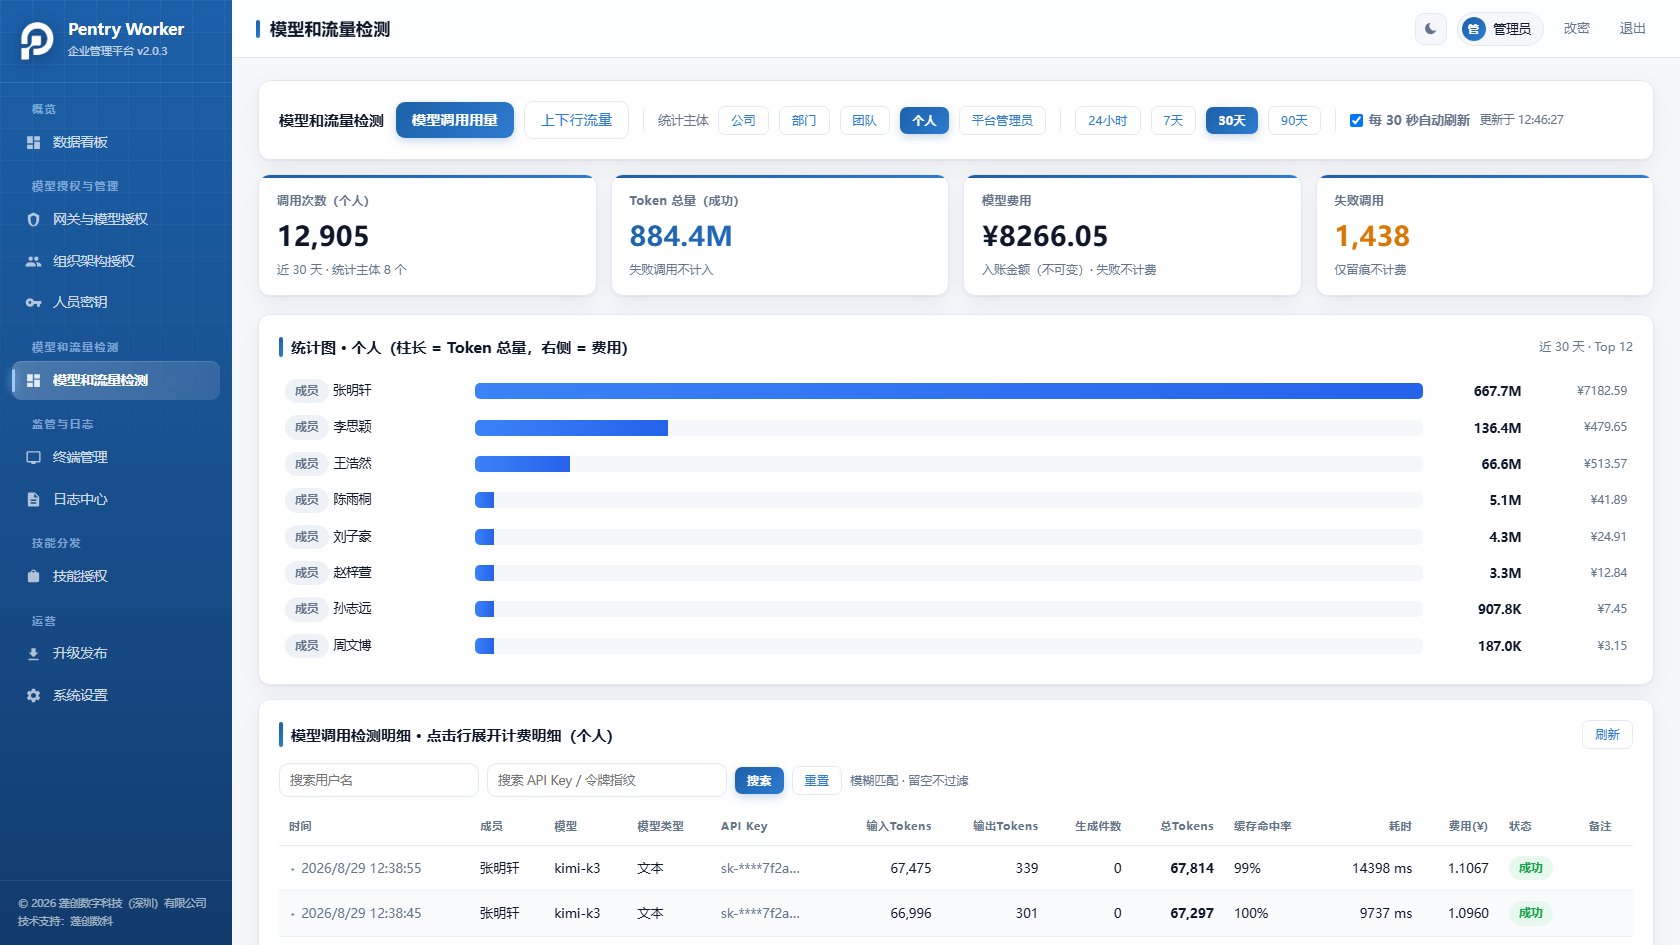
- 双视角:调用用量与上下行流量,公司/部门/团队/个人/管理员全覆盖。
- 明细可展开:每调用记录模型 / 输入输出 Token / 耗时 / 费用 / 缓存命中。
- 失败仅留痕:失败调用单独计数不计费,异常消耗一眼识别。
- 实时性强:24h/7d/30d/90d 时间窗,每 30 秒自动刷新。
终端管理 + 日志中心:设备与行为双重监管
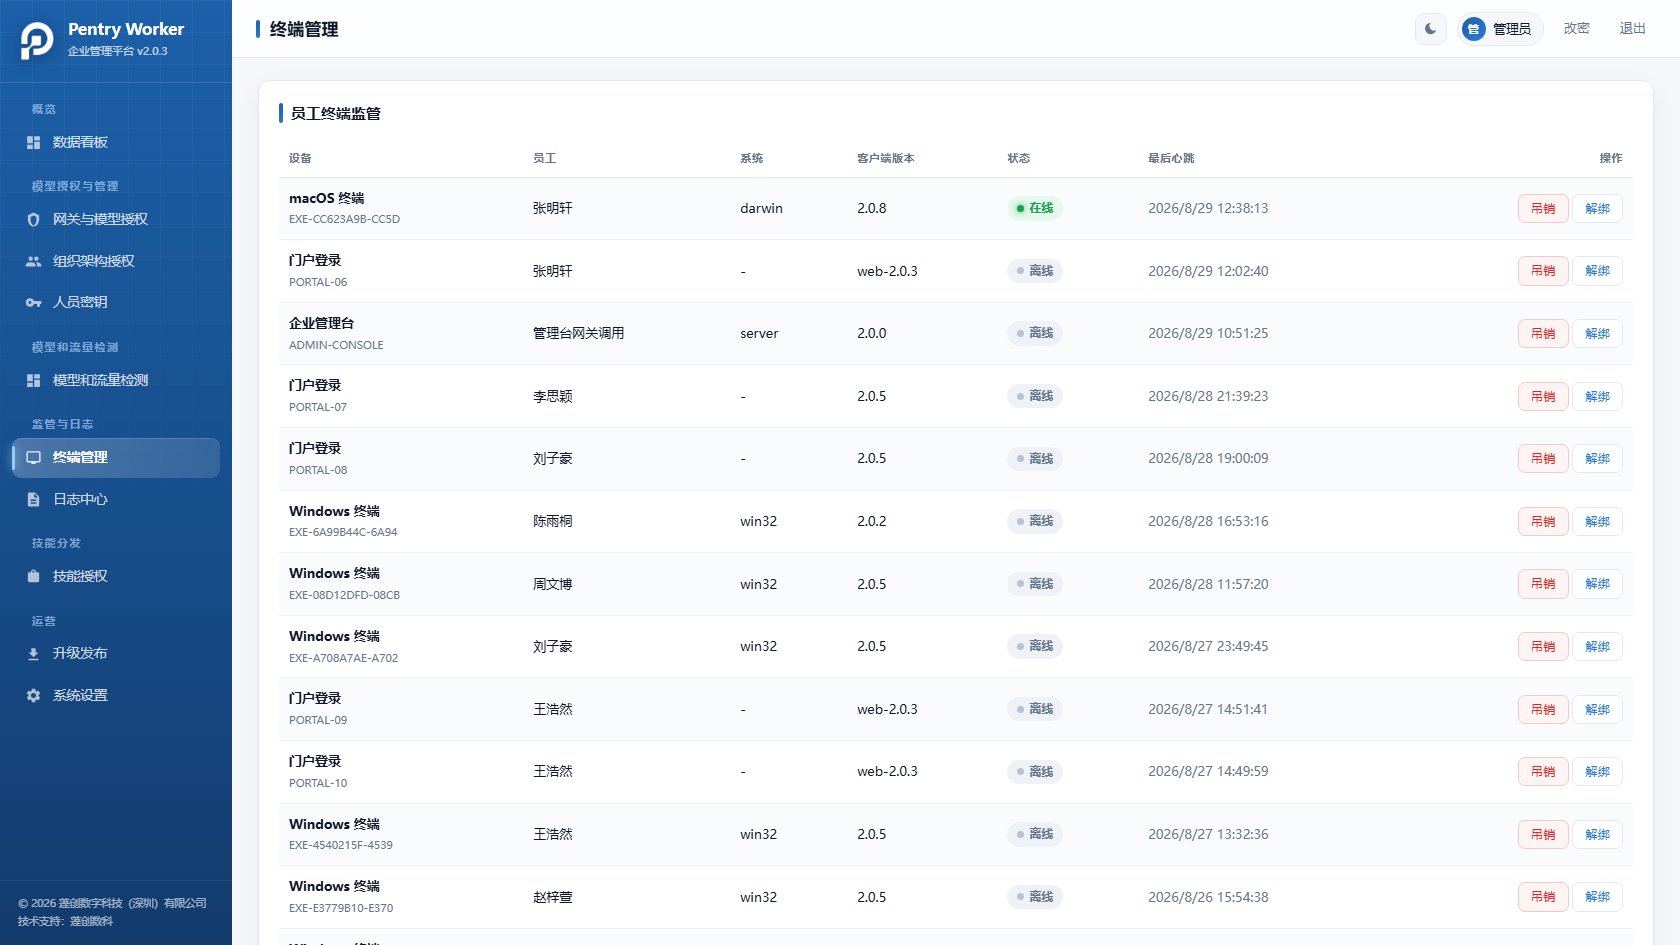
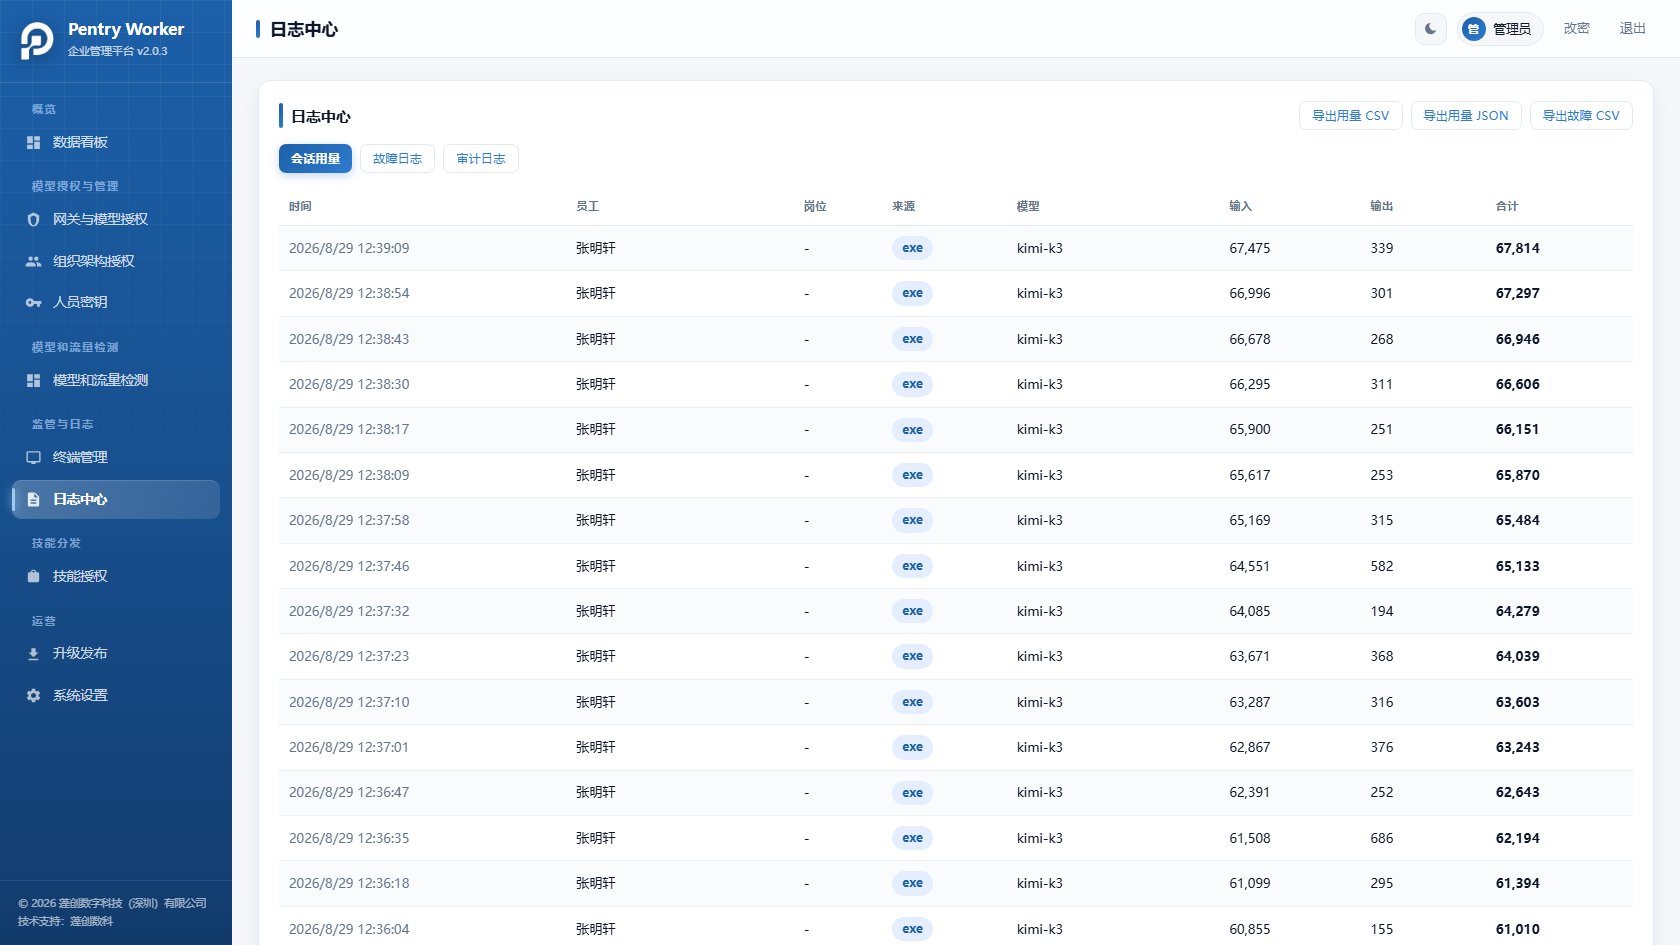
- 终端台账:设备指纹 / 心跳 / 版本分布一屏总览,离线异常即时可见。
- 审计留痕:登录 / 授权变更 / 配置修改全记录,操作者详情加密存储。
- 故障上报:客户端异常自动上报,管理端集中处置,问题闭环更快。
技能授权:企业专属的数字员工技能中台
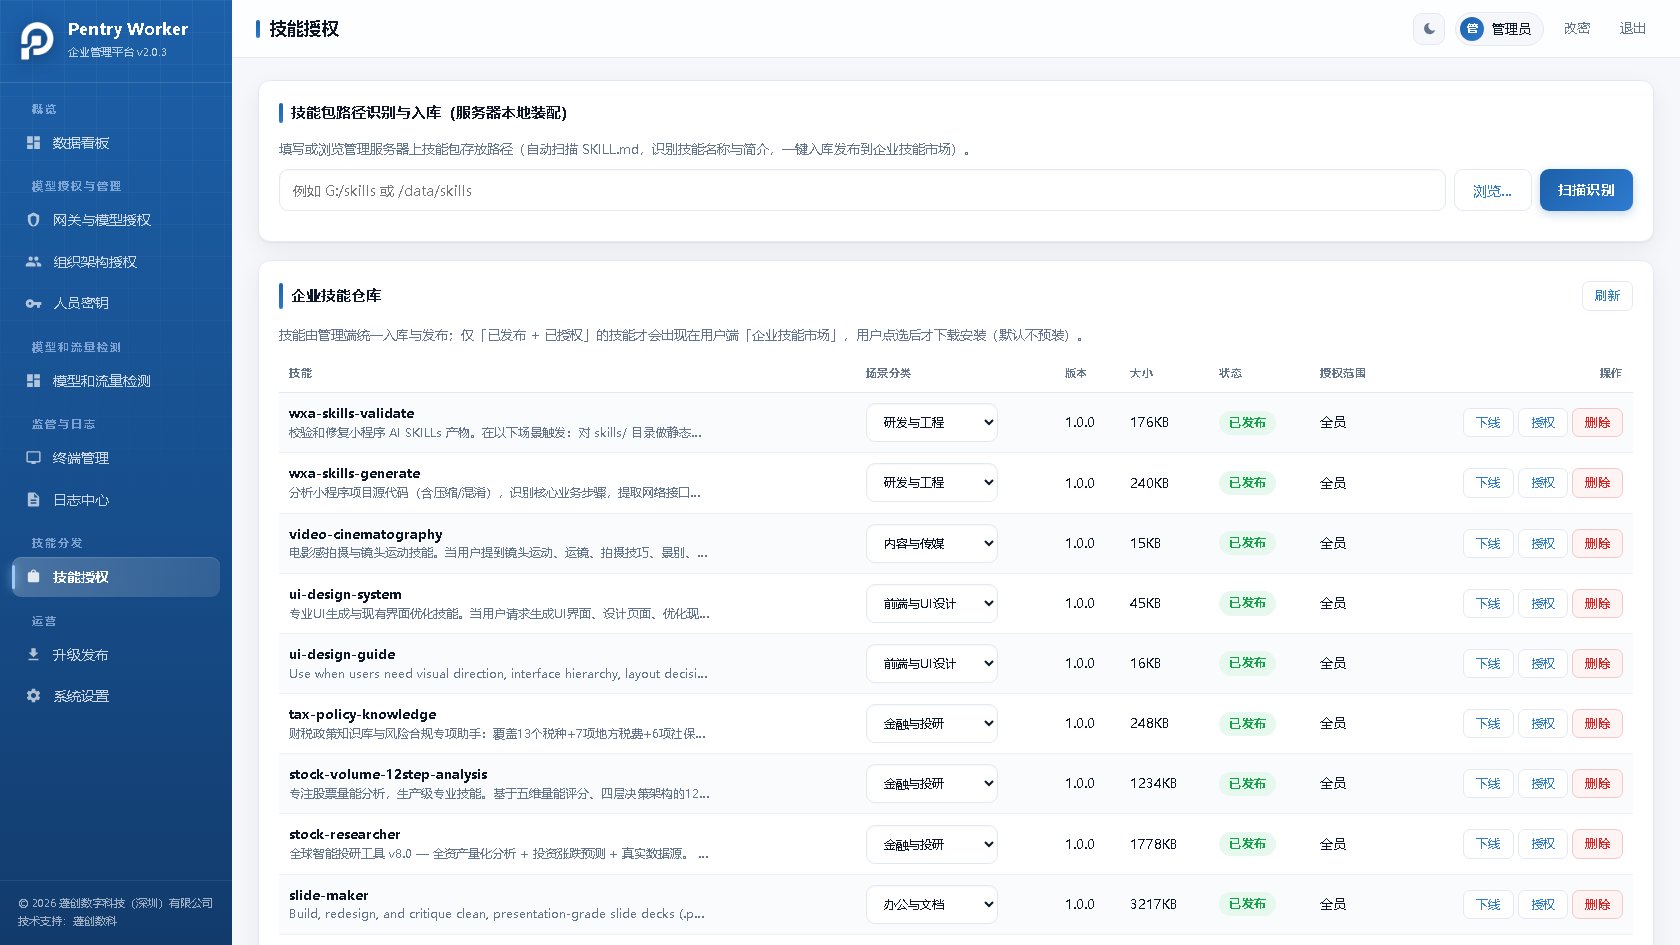
- 扫描入库:填技能包路径自动扫描 SKILL.md,识别名称简介一键入库。
- 场景分类:研发工程 / 内容传媒 / 前端 UI / 金融投研 / 办公文档等 13 类。
- 上架授权可控:仅已上架 + 已授权技能出现在两端企业技能市场,全员或按范围。
- 默认不预装:员工点选后才下载安装,客户端保持精简、分发有审计。
升级发布 + 系统设置:版本与参数统一管控
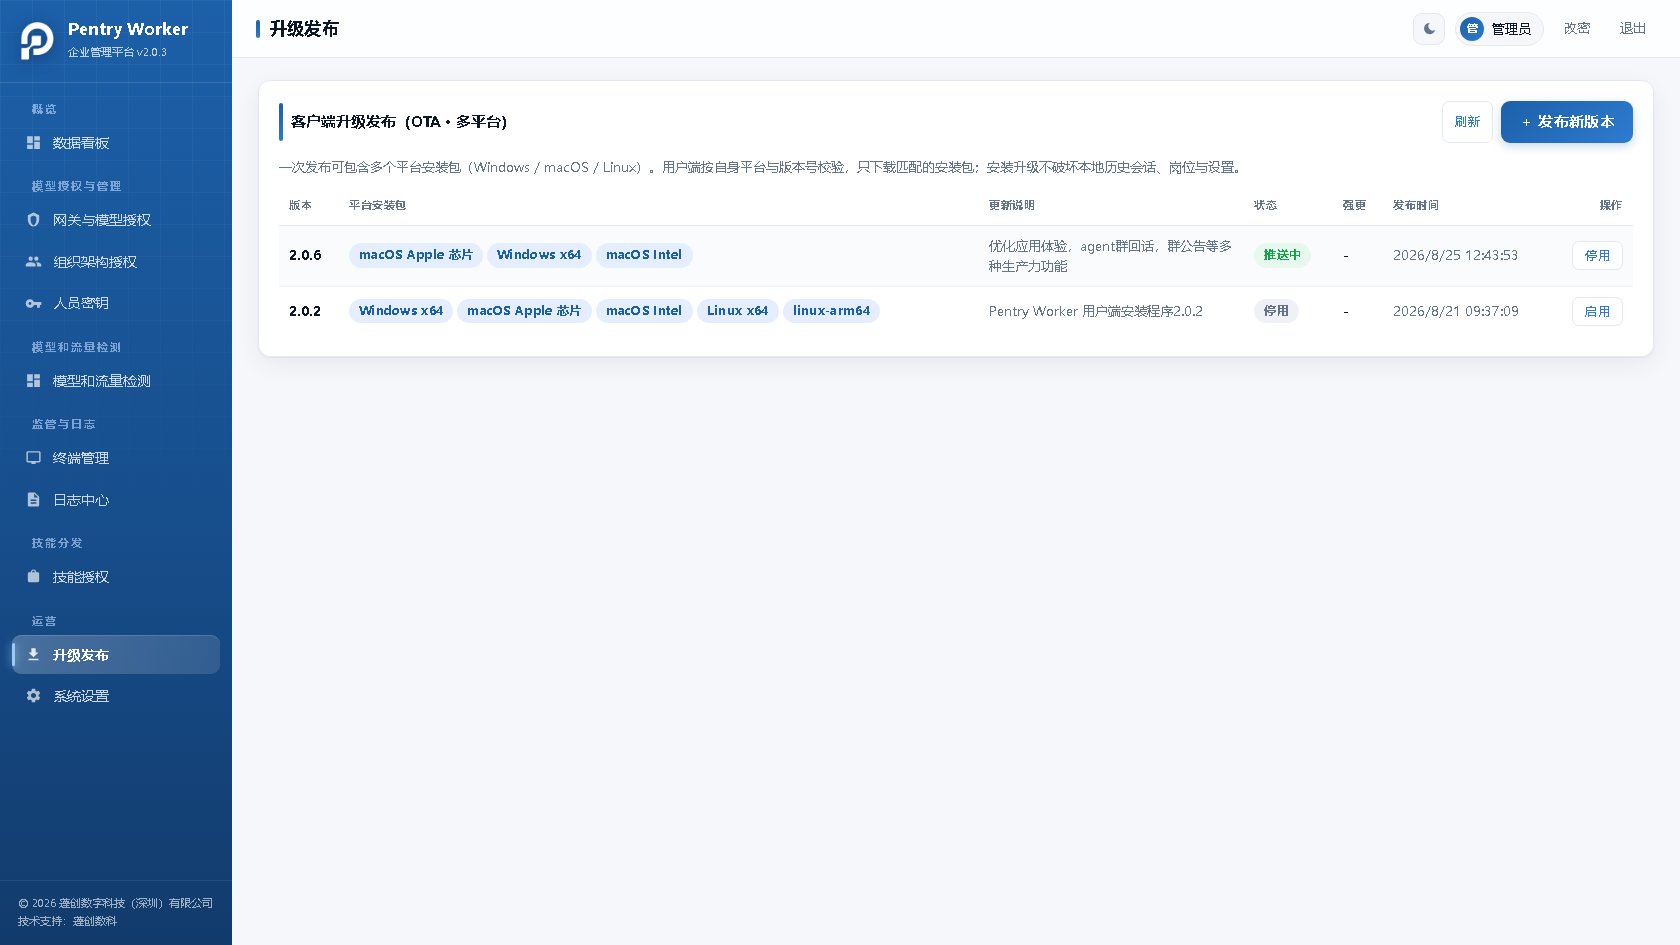
- 灰度发布:新版本先小范围验证再全量推送,可配强制更新策略。
- 包体可信:安装包附 SHA256 校验,下载即验真防篡改。
- 全局设置:邮件通道 / 备份策略 / 完整性基线集中维护、改即生效。
监控面板:本端账户用量实时监控
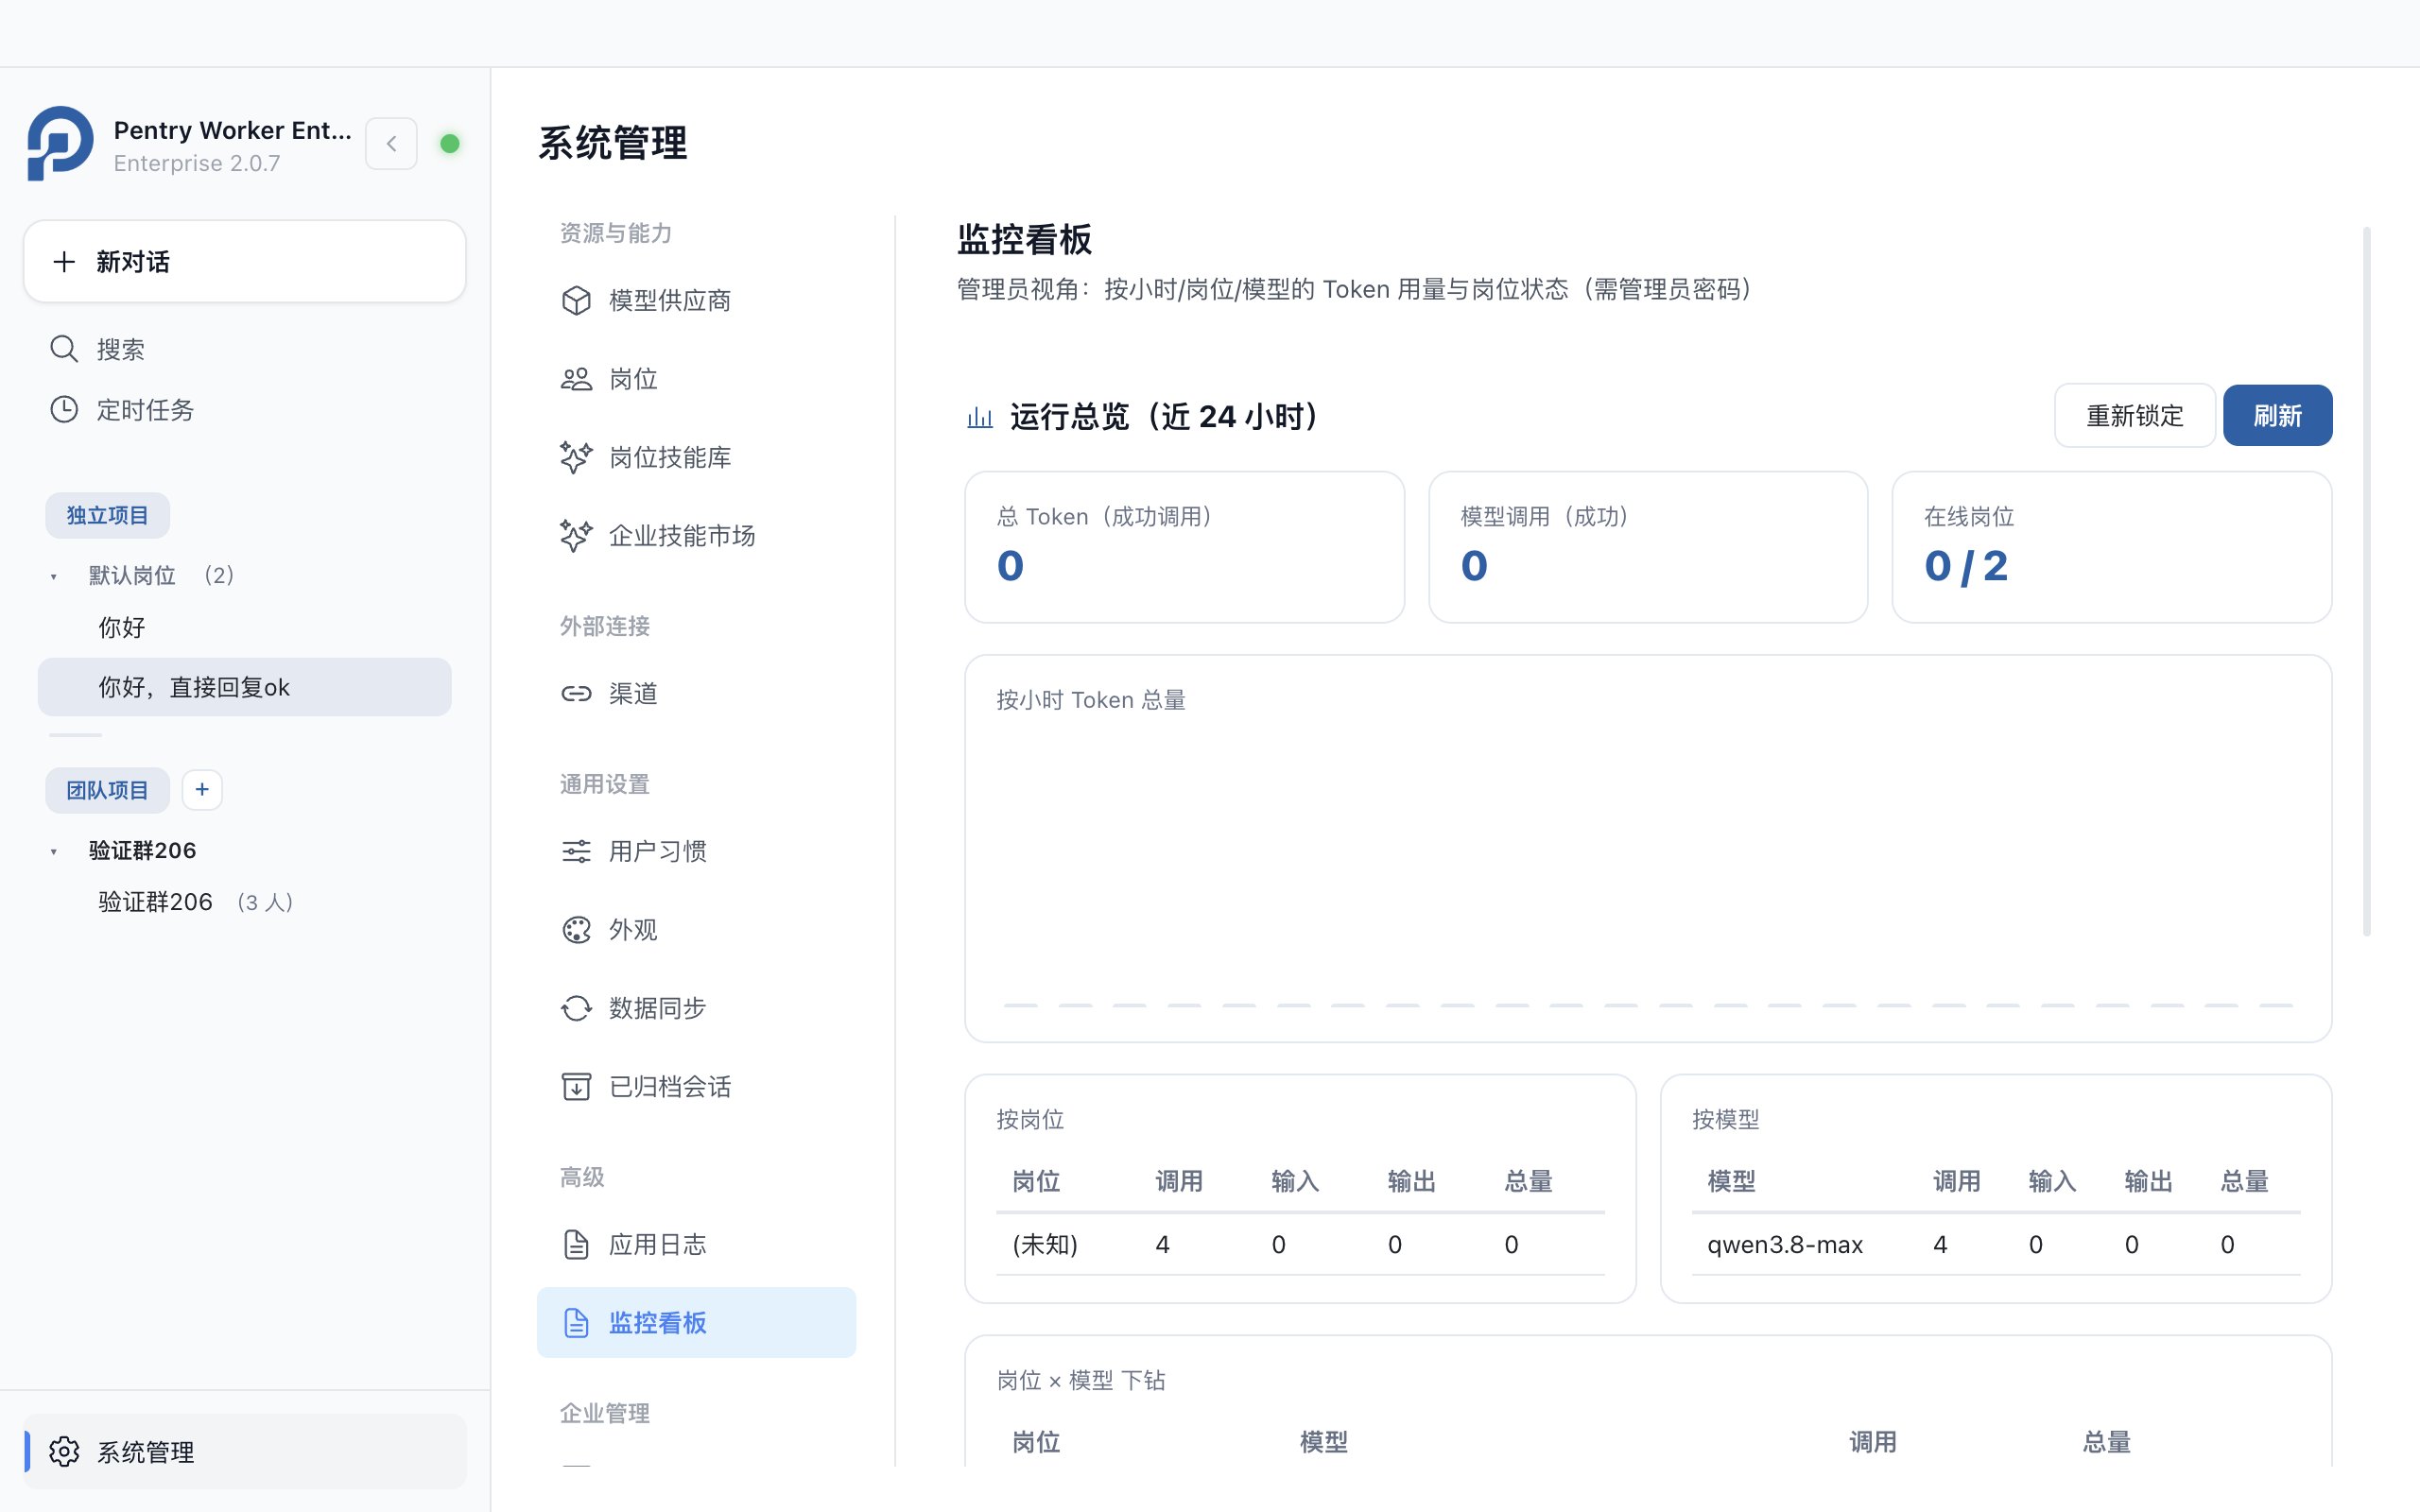
- 运行总览:总 Token / 模型调用 / 在线岗位实时统计。
- 按模型:每个模型调用 / 输入 / 输出 / 总量分明。
- 按岗位:岗位维度调用 / Token,谁在用、用多少一清二楚。
- 费用核算:token 级落账 · 日月配额 · ≥80% 告警 · 对接财务。
双端应用 · 功能详解
17 个内置工具:一个对话窗口全搞定
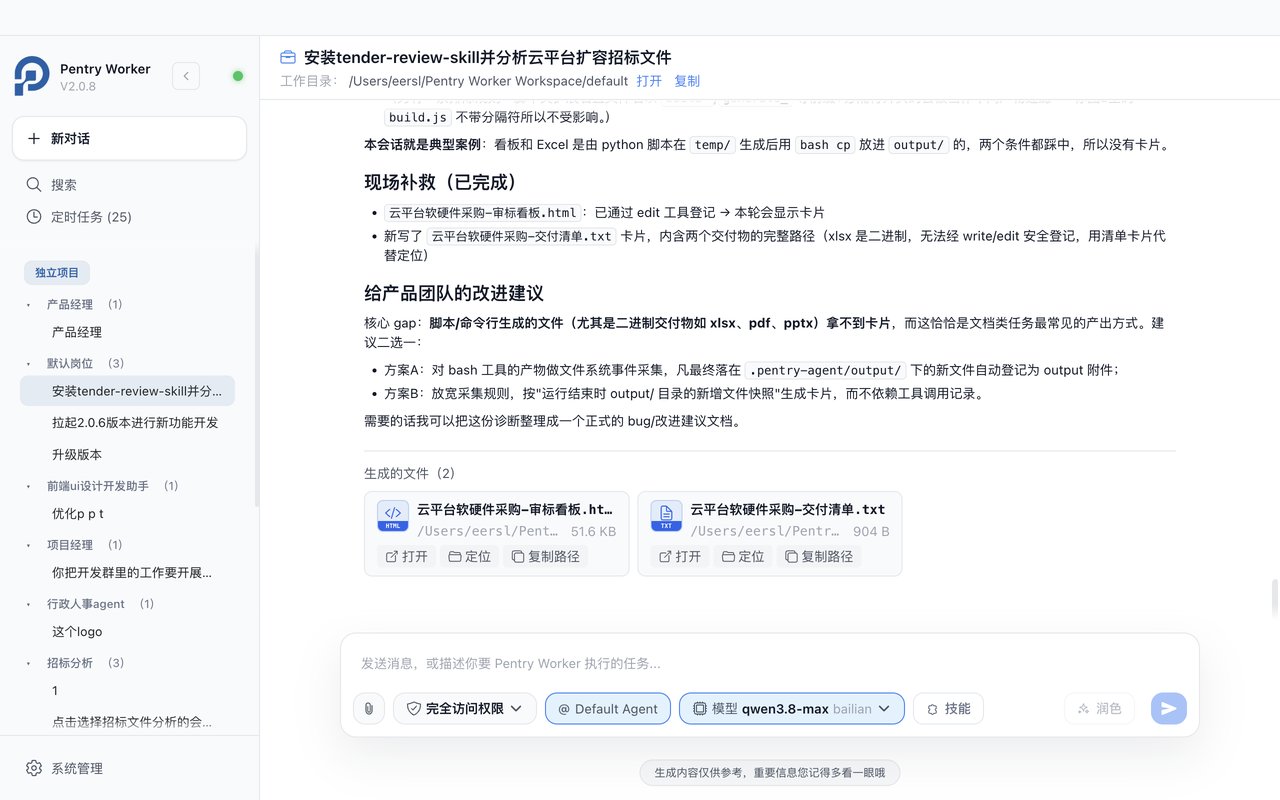
- 文件与检索:read · write · edit · grep · find · ls 六件套。
- 执行与抓取:bash 执行 · web_fetch 网页抓取。
- 多模态生成:generate_image / video / recognize_file。
- 编排与治理:delegate_tasks 子代理 · scheduled_task 定时。
50+ 模型全家族:会话内一键切换
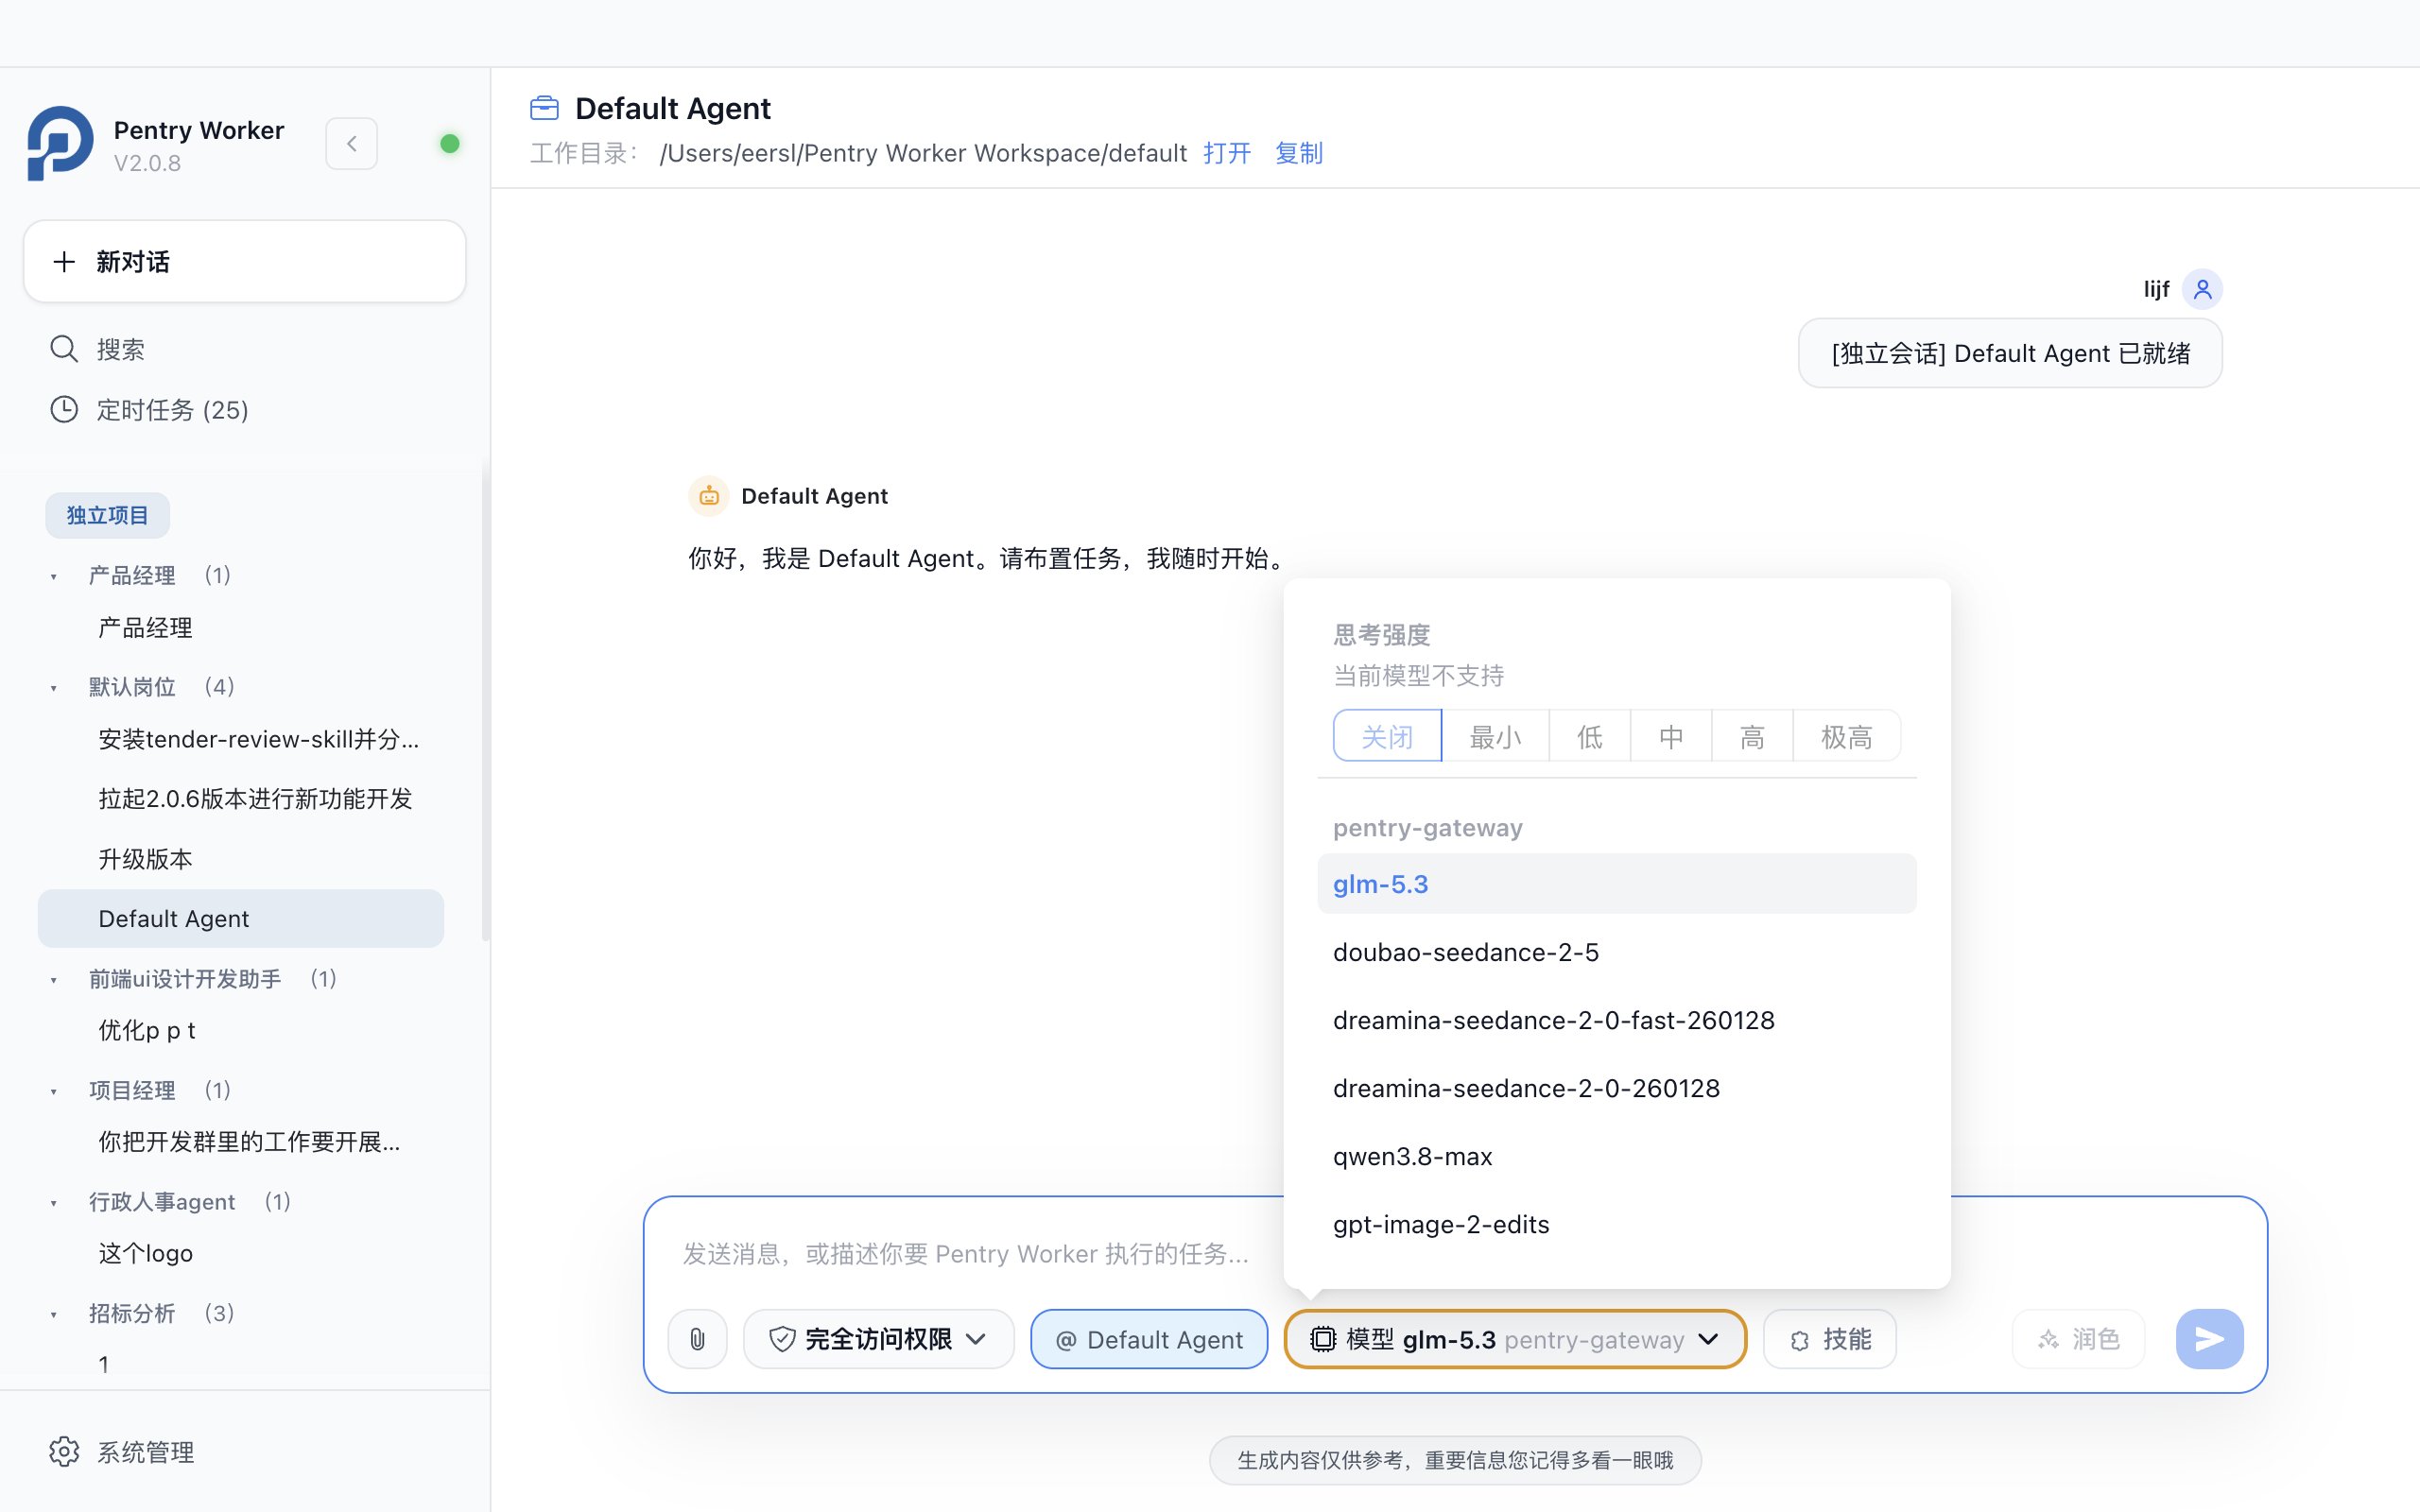
- 模型胶囊:输入区常驻当前模型,点击展开全家族。
- 思考强度:关闭/最小/低/中/高/极高六档,按模型自适应。
- 授权下发:员工只见被授权模型,越权项不显示。
- 热切换:同一会话随时切换,上下文无缝延续。
170+ 技能装机即用:@ 精准调用
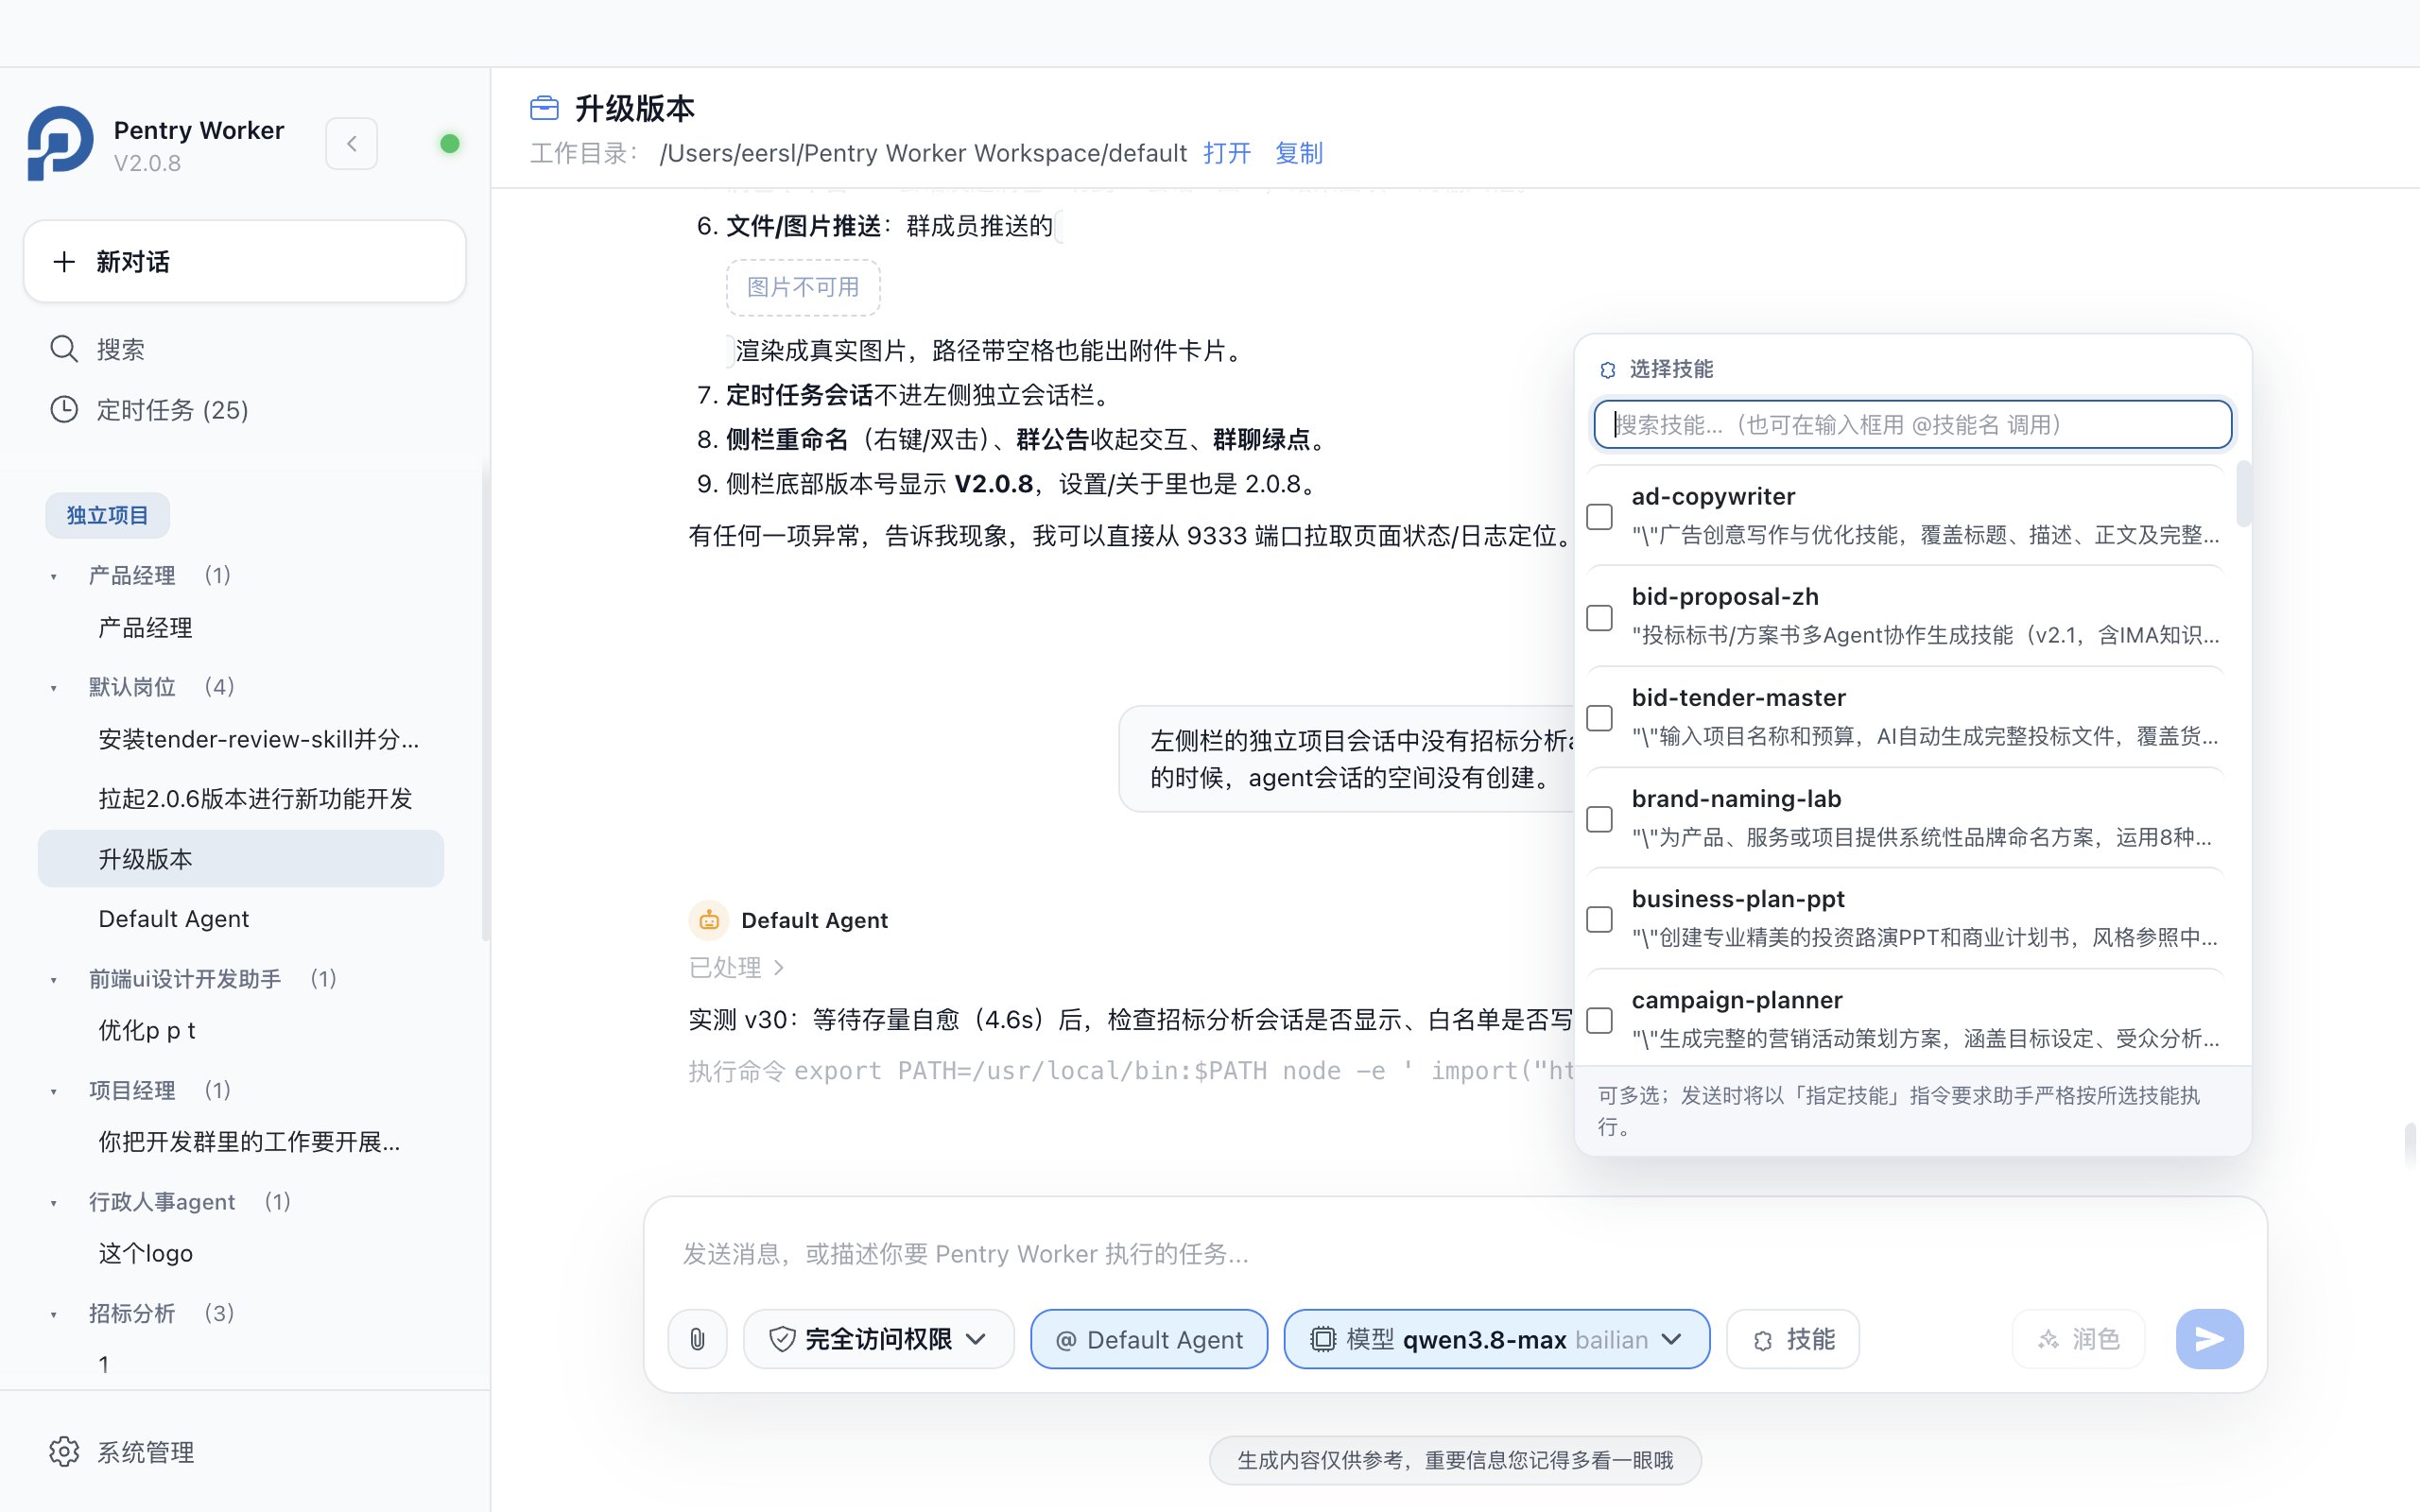
- 五大类:文档工场 · 商业营销 · 方案咨询 · 数据开发 · 演示设计。
- 企业技能市场:内容来自平台「技能授权」上架,受控分发。
- 会话内 @ 选择器:搜索 + 多选,@技能名精准加载。
- 岗位技能库:全部技能在线目录,启停即时生效。
岗位技能绑定:按角色配能力
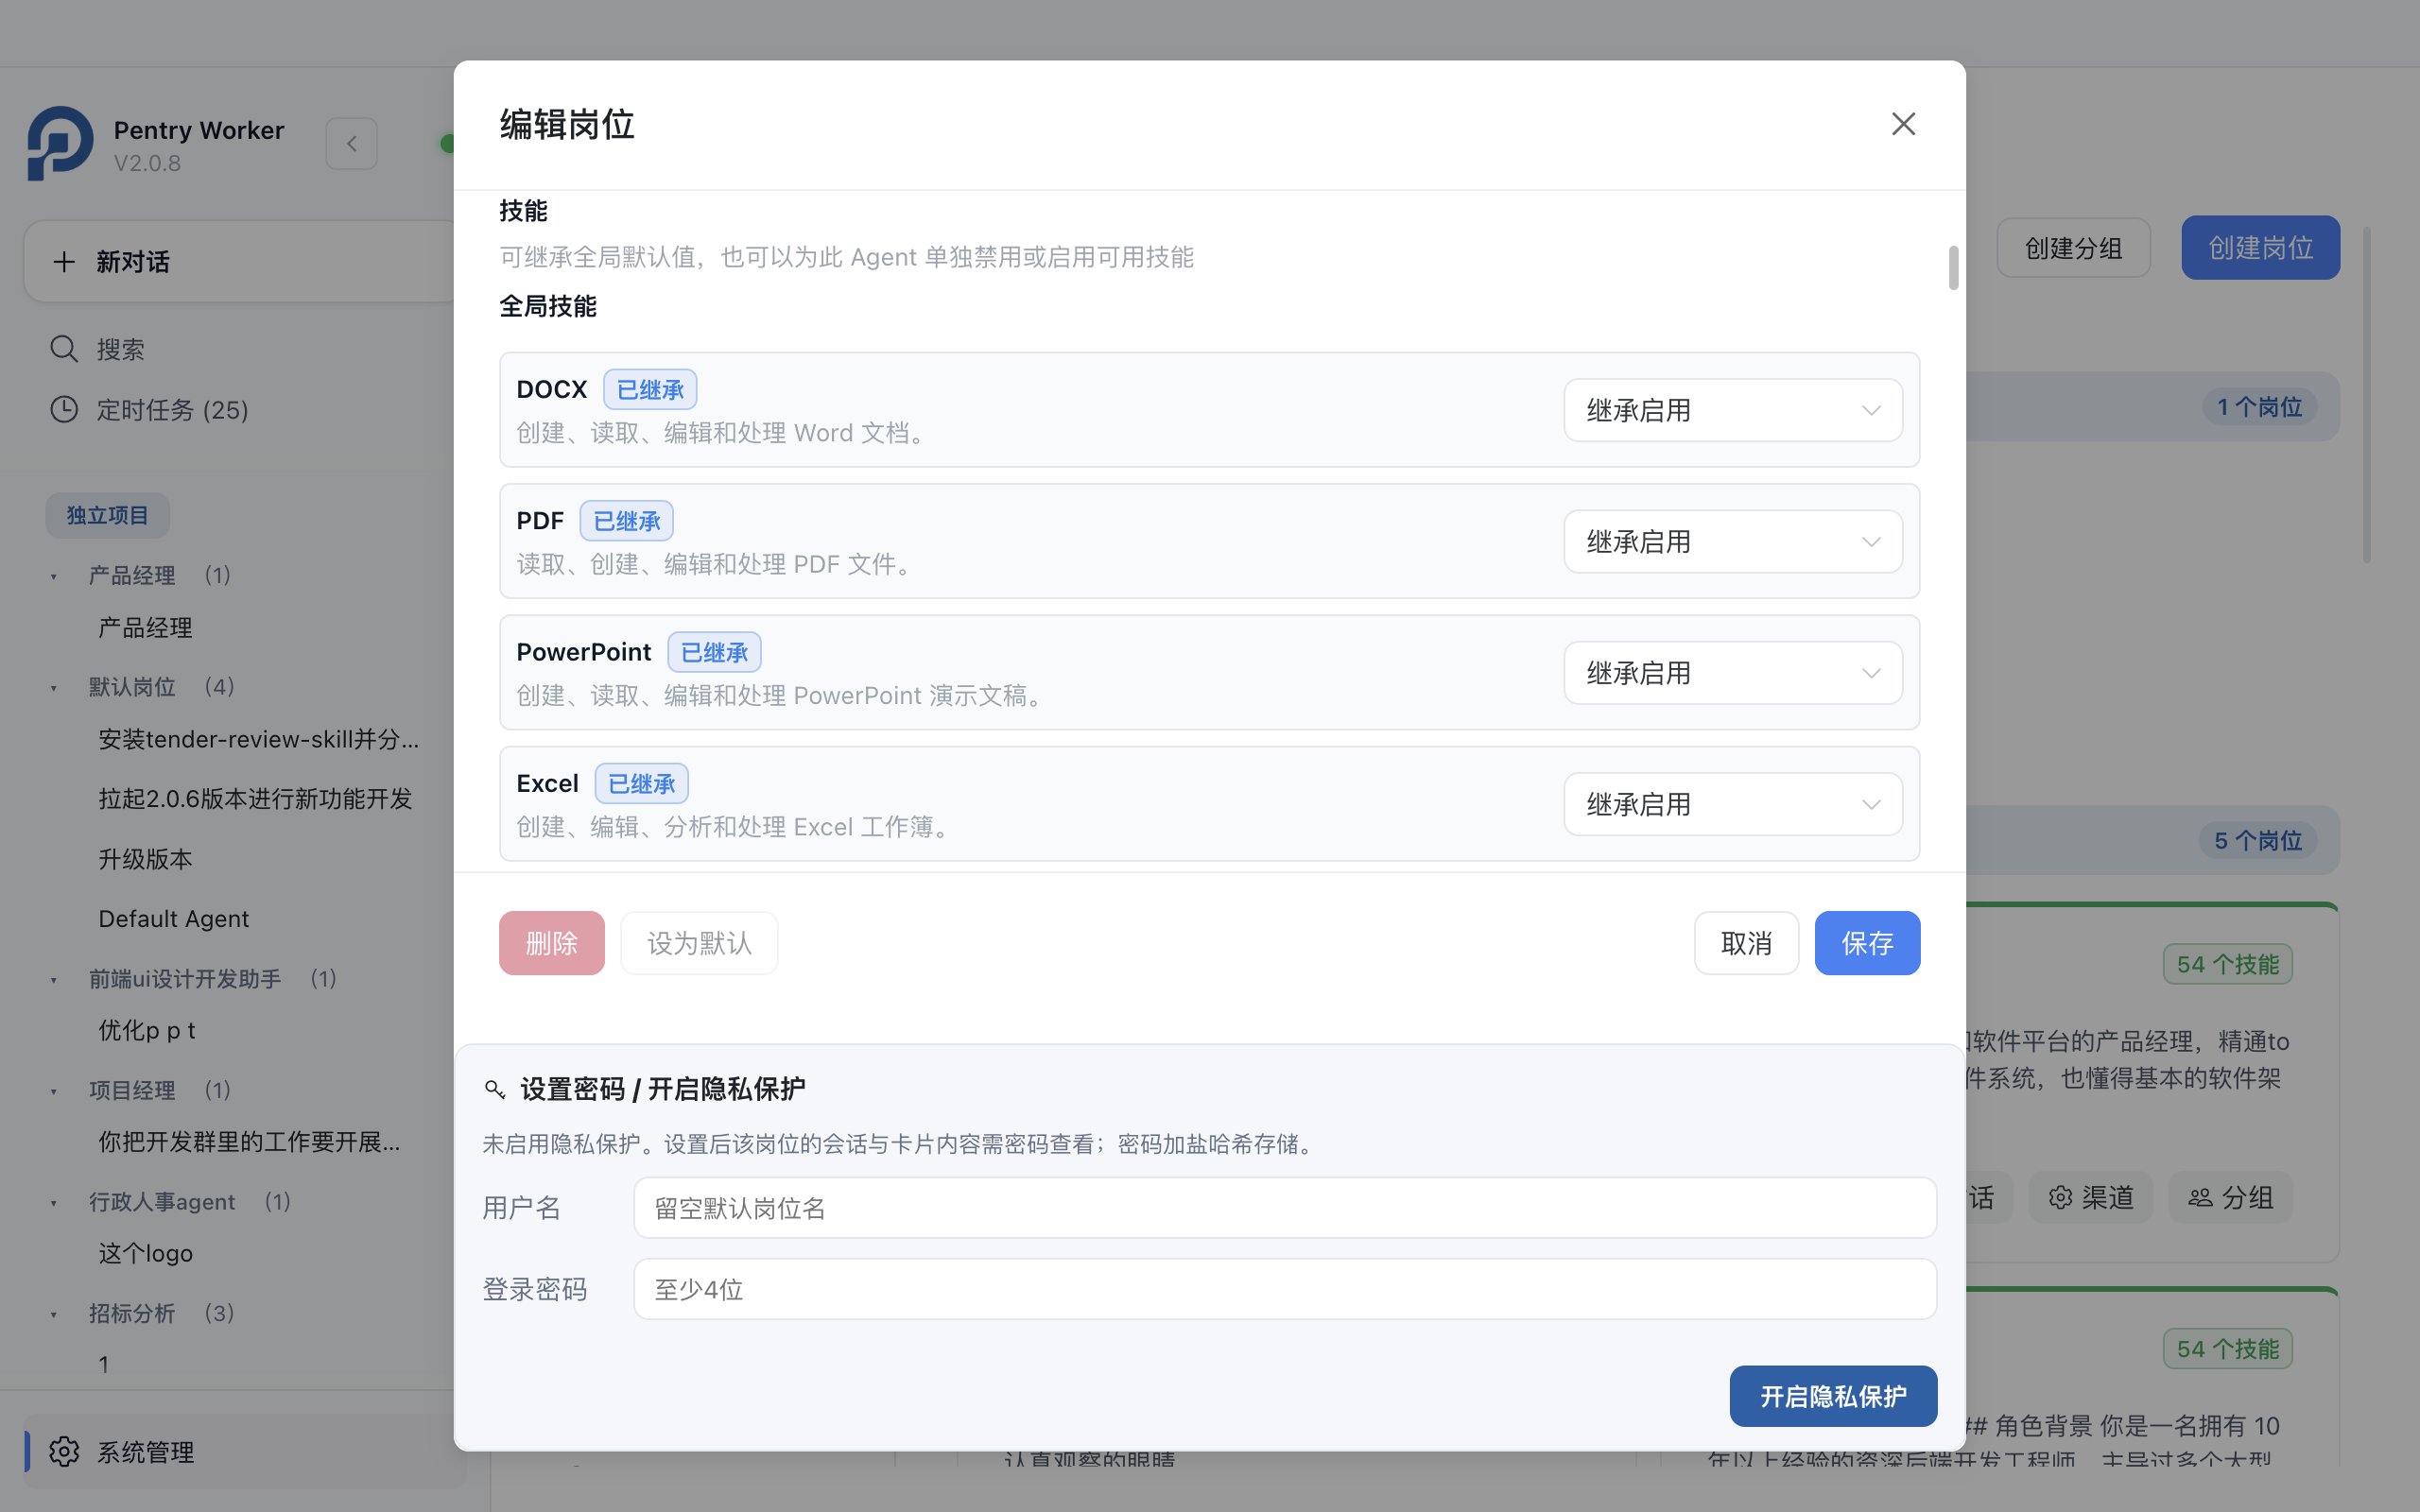
- 技能绑定:岗位可继承全局默认,也可单独禁用/启用指定技能。
- 角色化配置:名称 / 提示词 / 模型 / 思考强度按岗位独立设定。
- 最小权限:岗位只见被授权技能与模型,避免误用。
- 即时生效:启停改动无需重启,下次调用即按新配置执行。
多 Agent 工作群聊:把一群 AI 岗位拉进一个会话
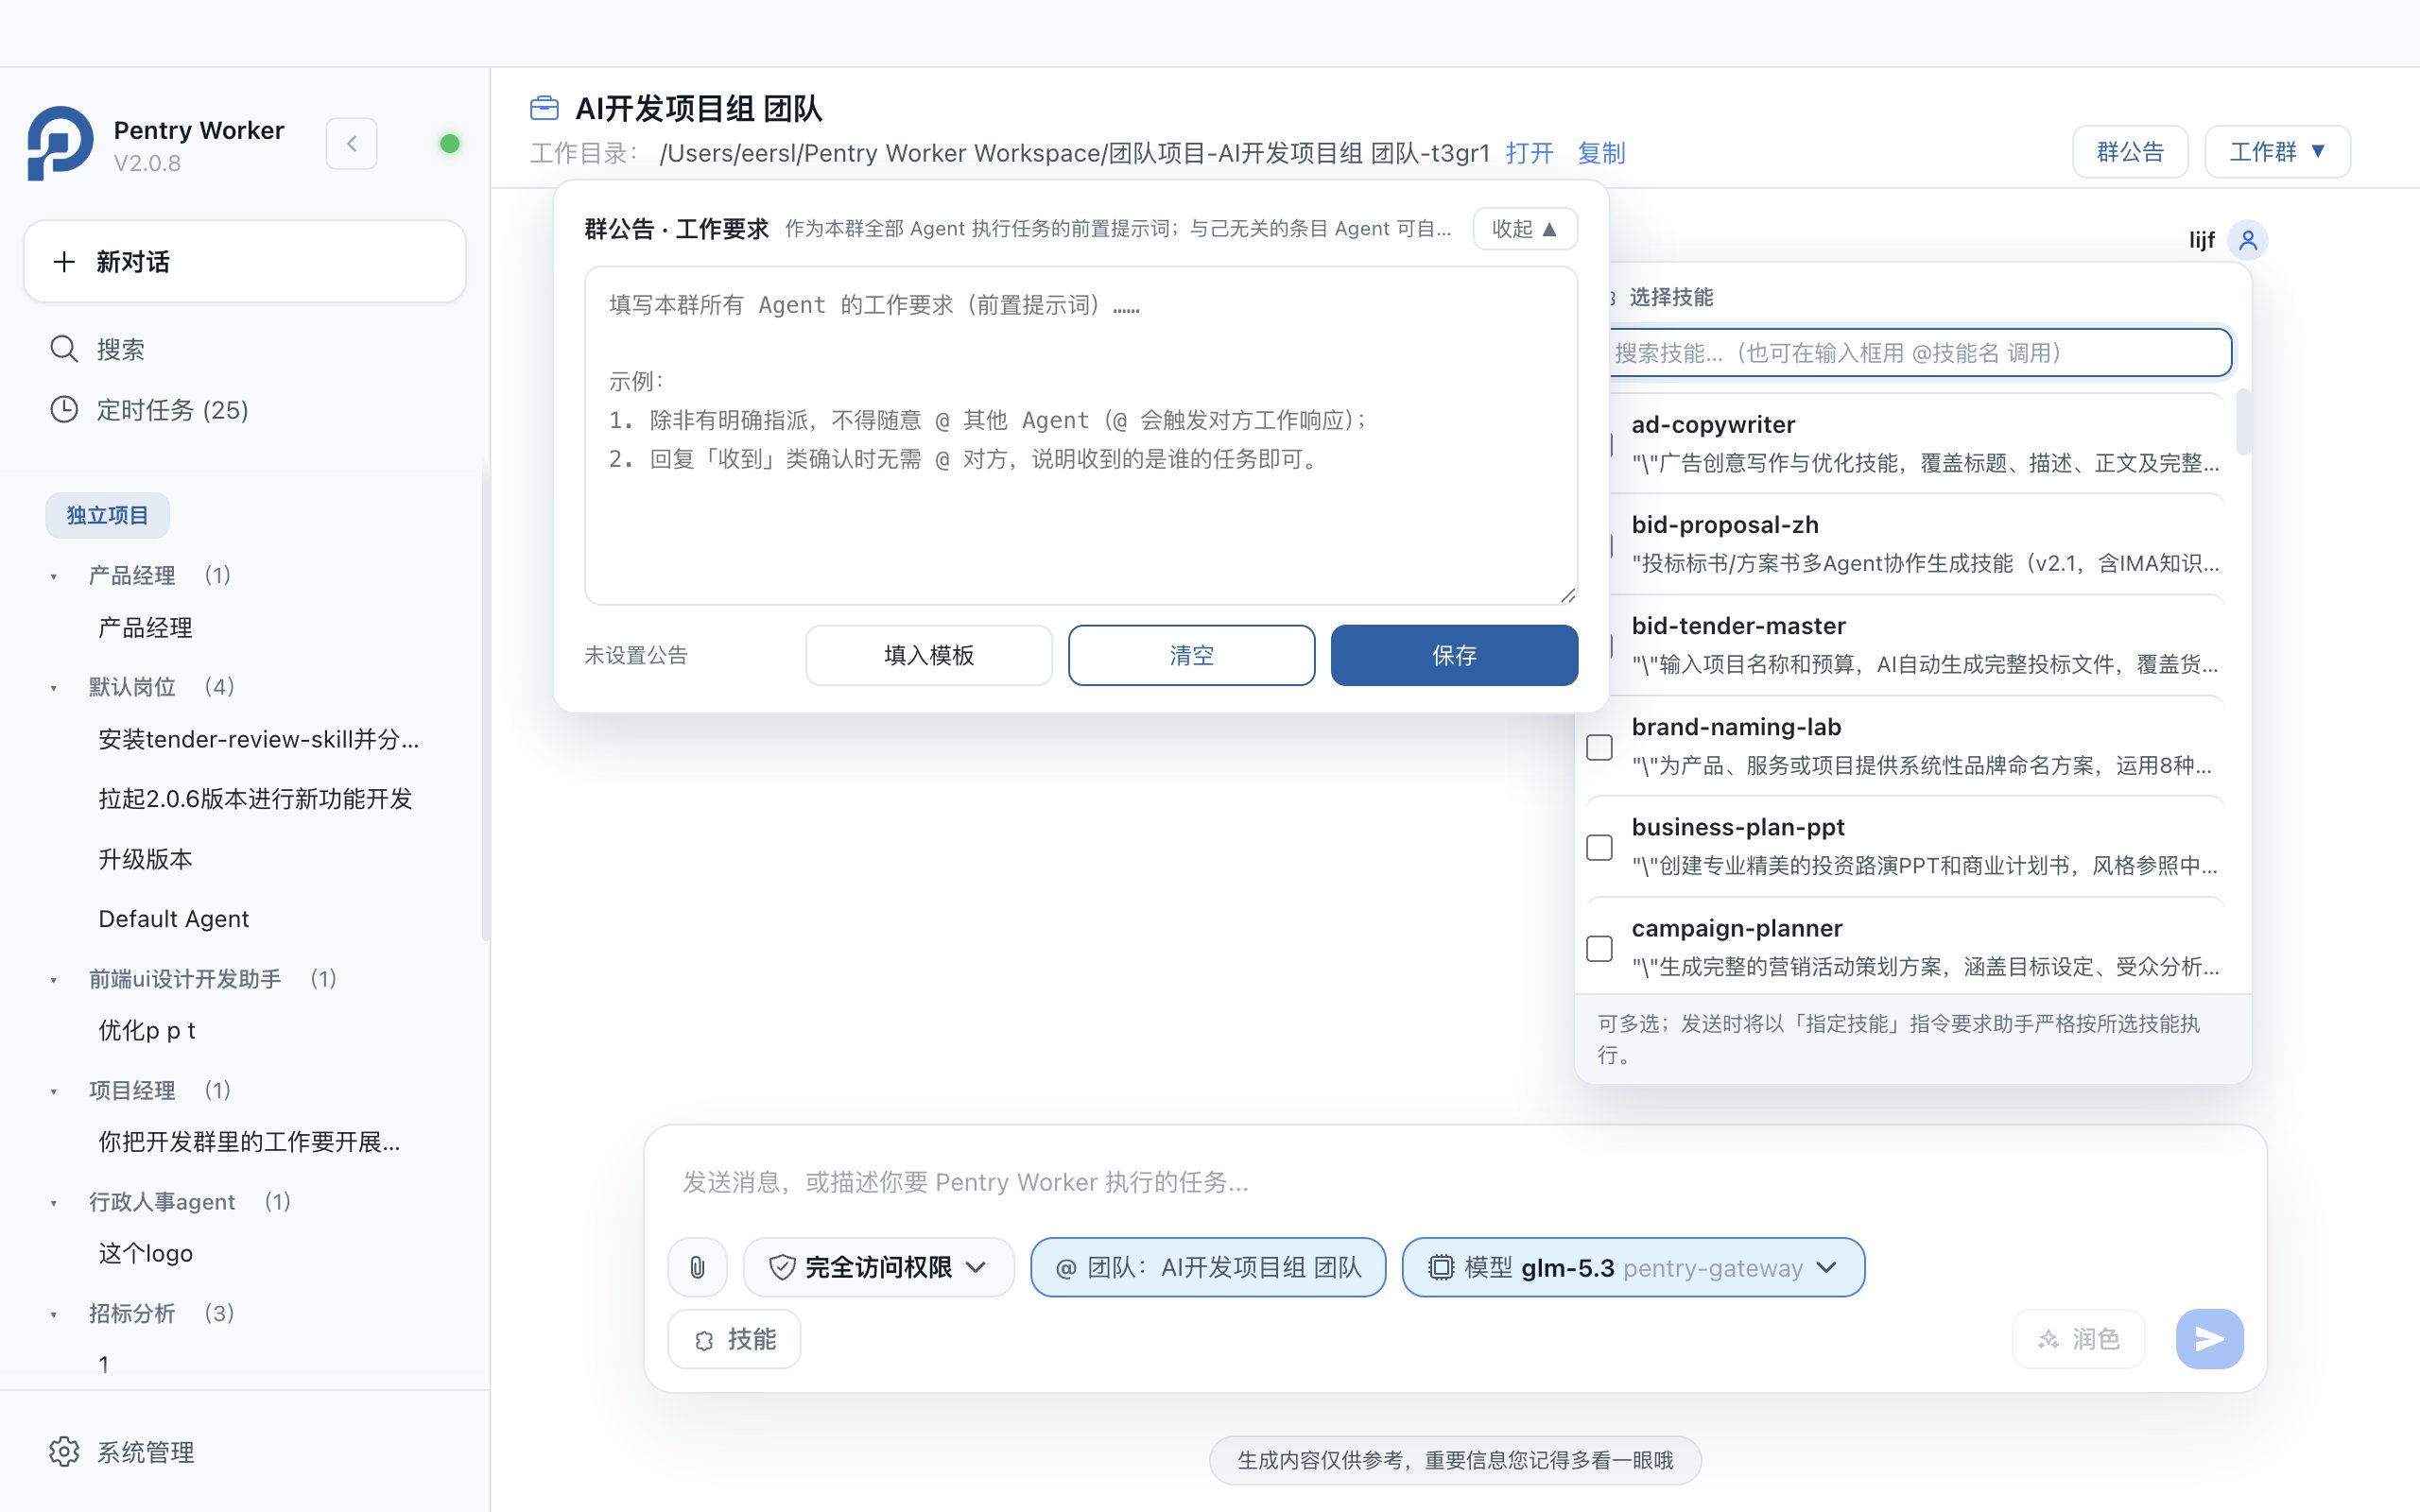
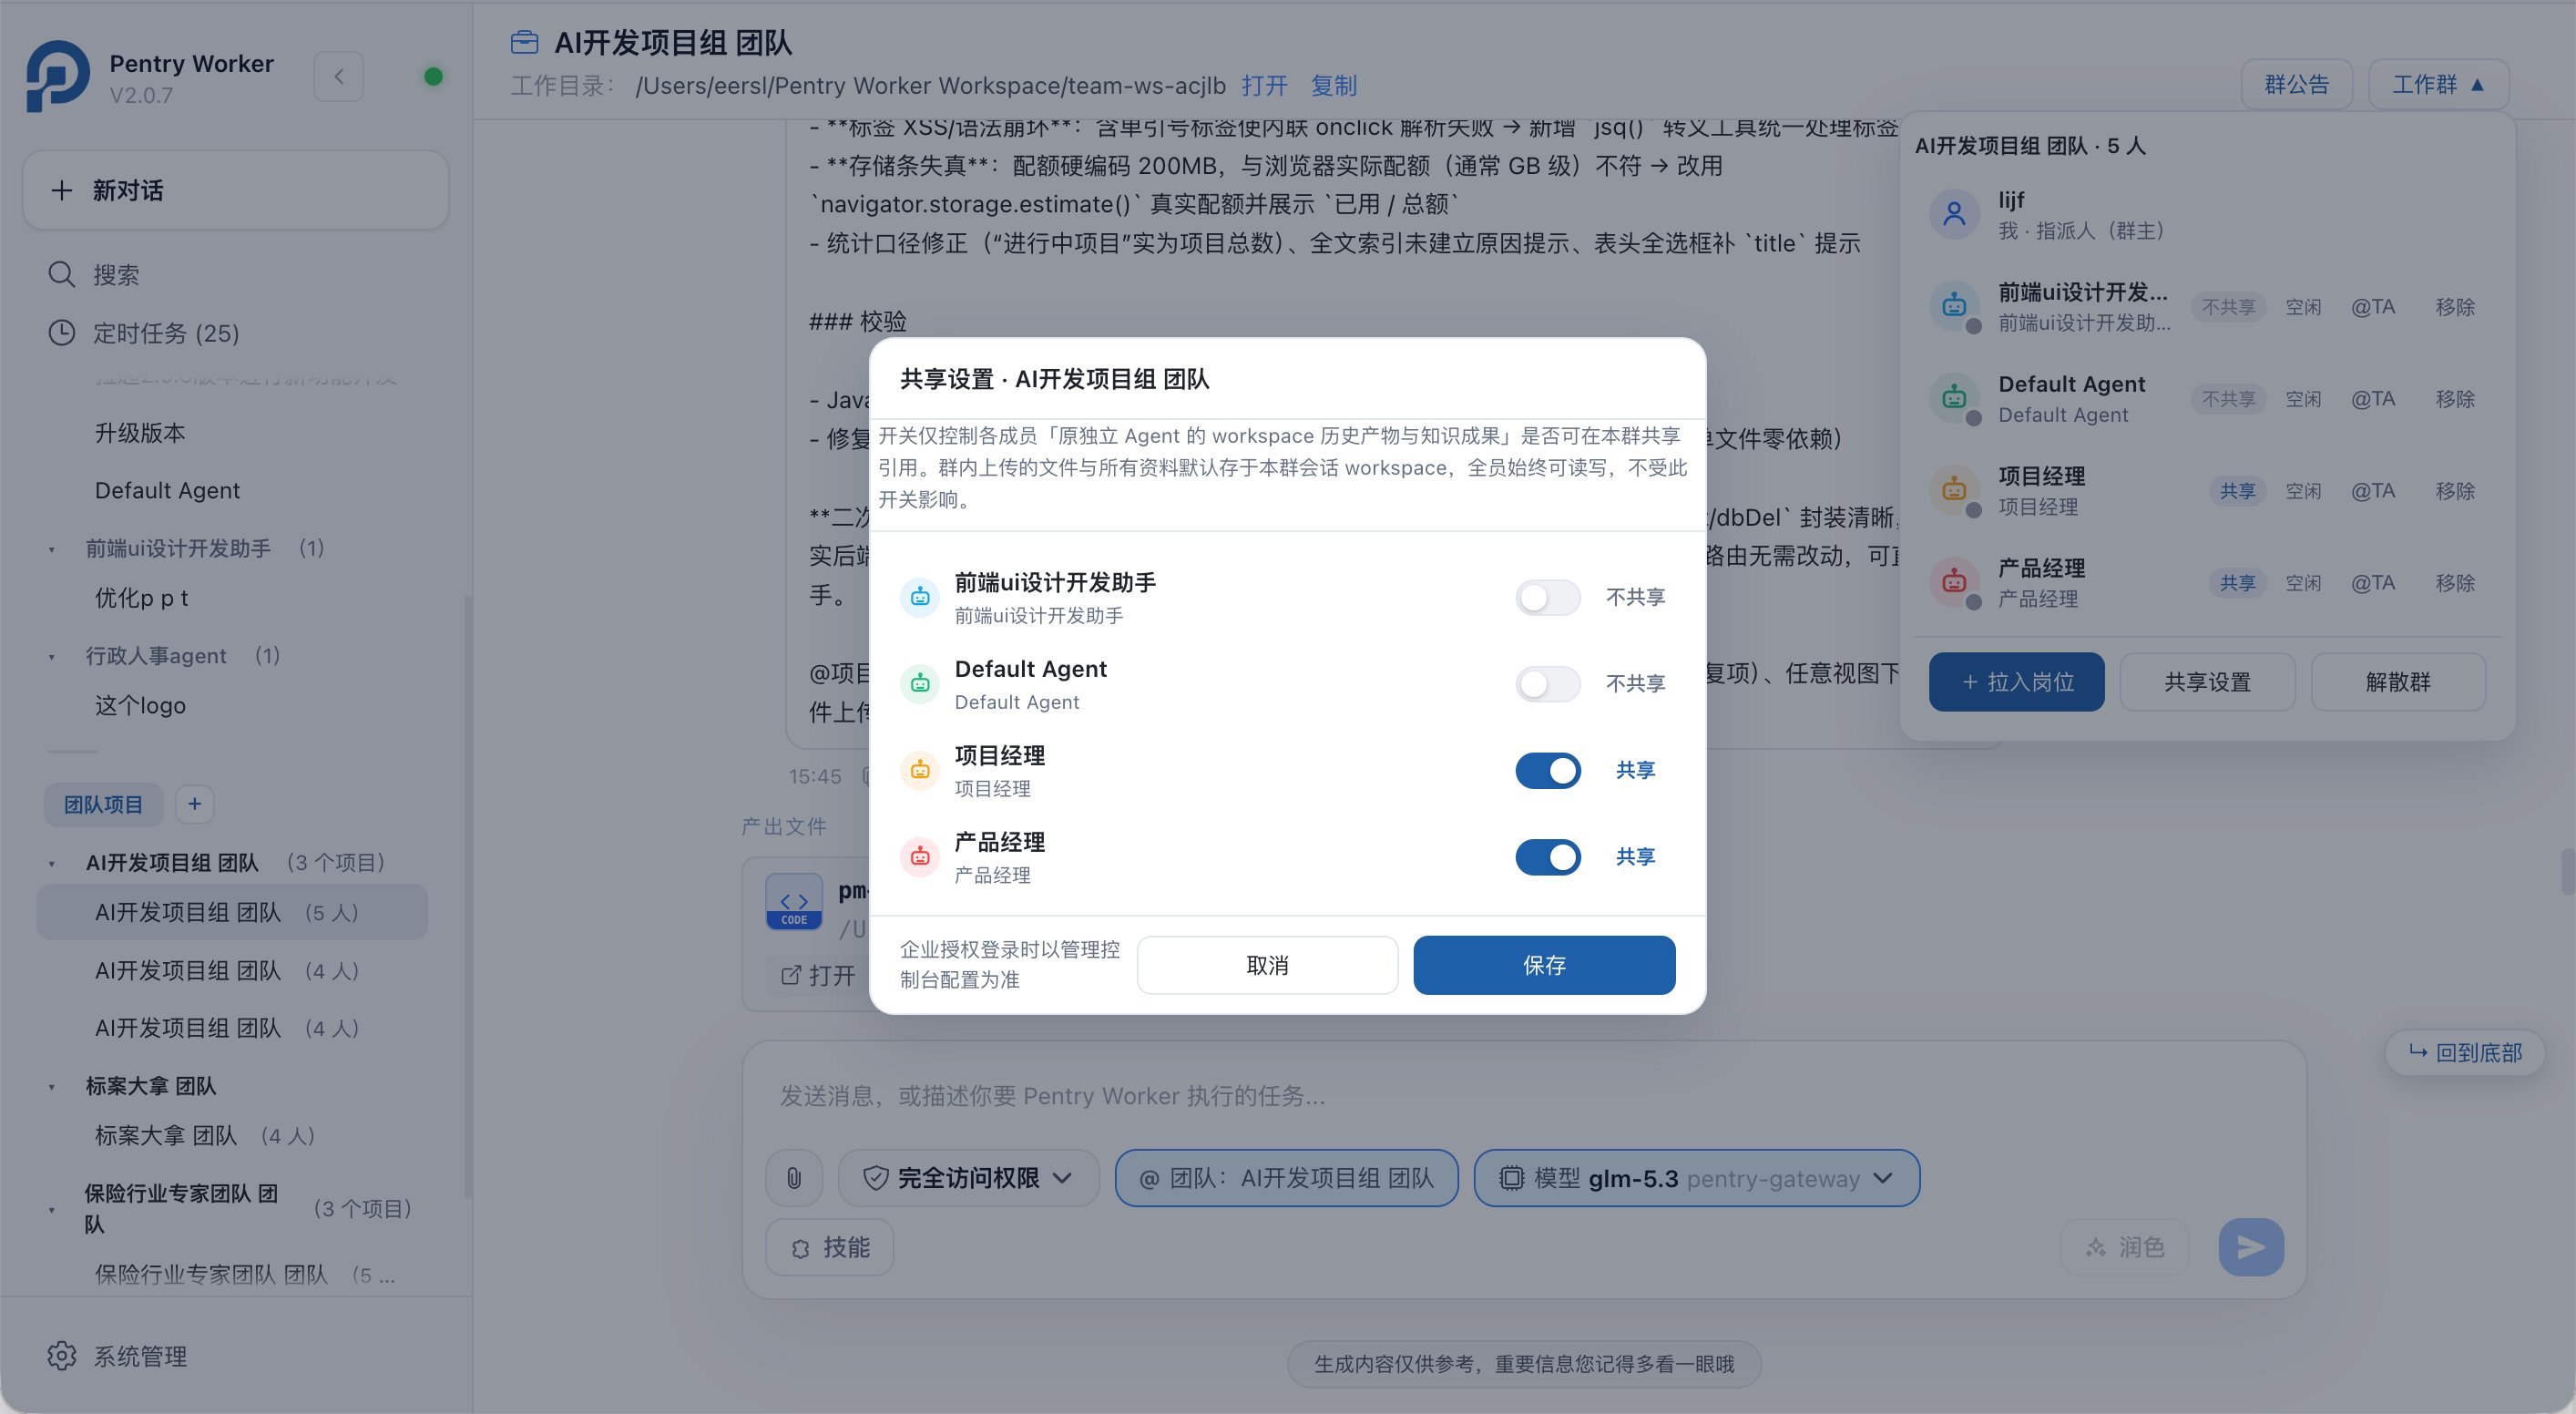
- 拉人进群:多选岗位持久化,人机各有头像昵称、身份可见。
- @ 指派:@别名路由到成员,回复后自动监督轮查漏。
- 成果共享:开关控制成员历史 workspace 产物能否在本群被引用。
- A-A 协作:Agent 间按群公告协作,群内文件全员可读写。
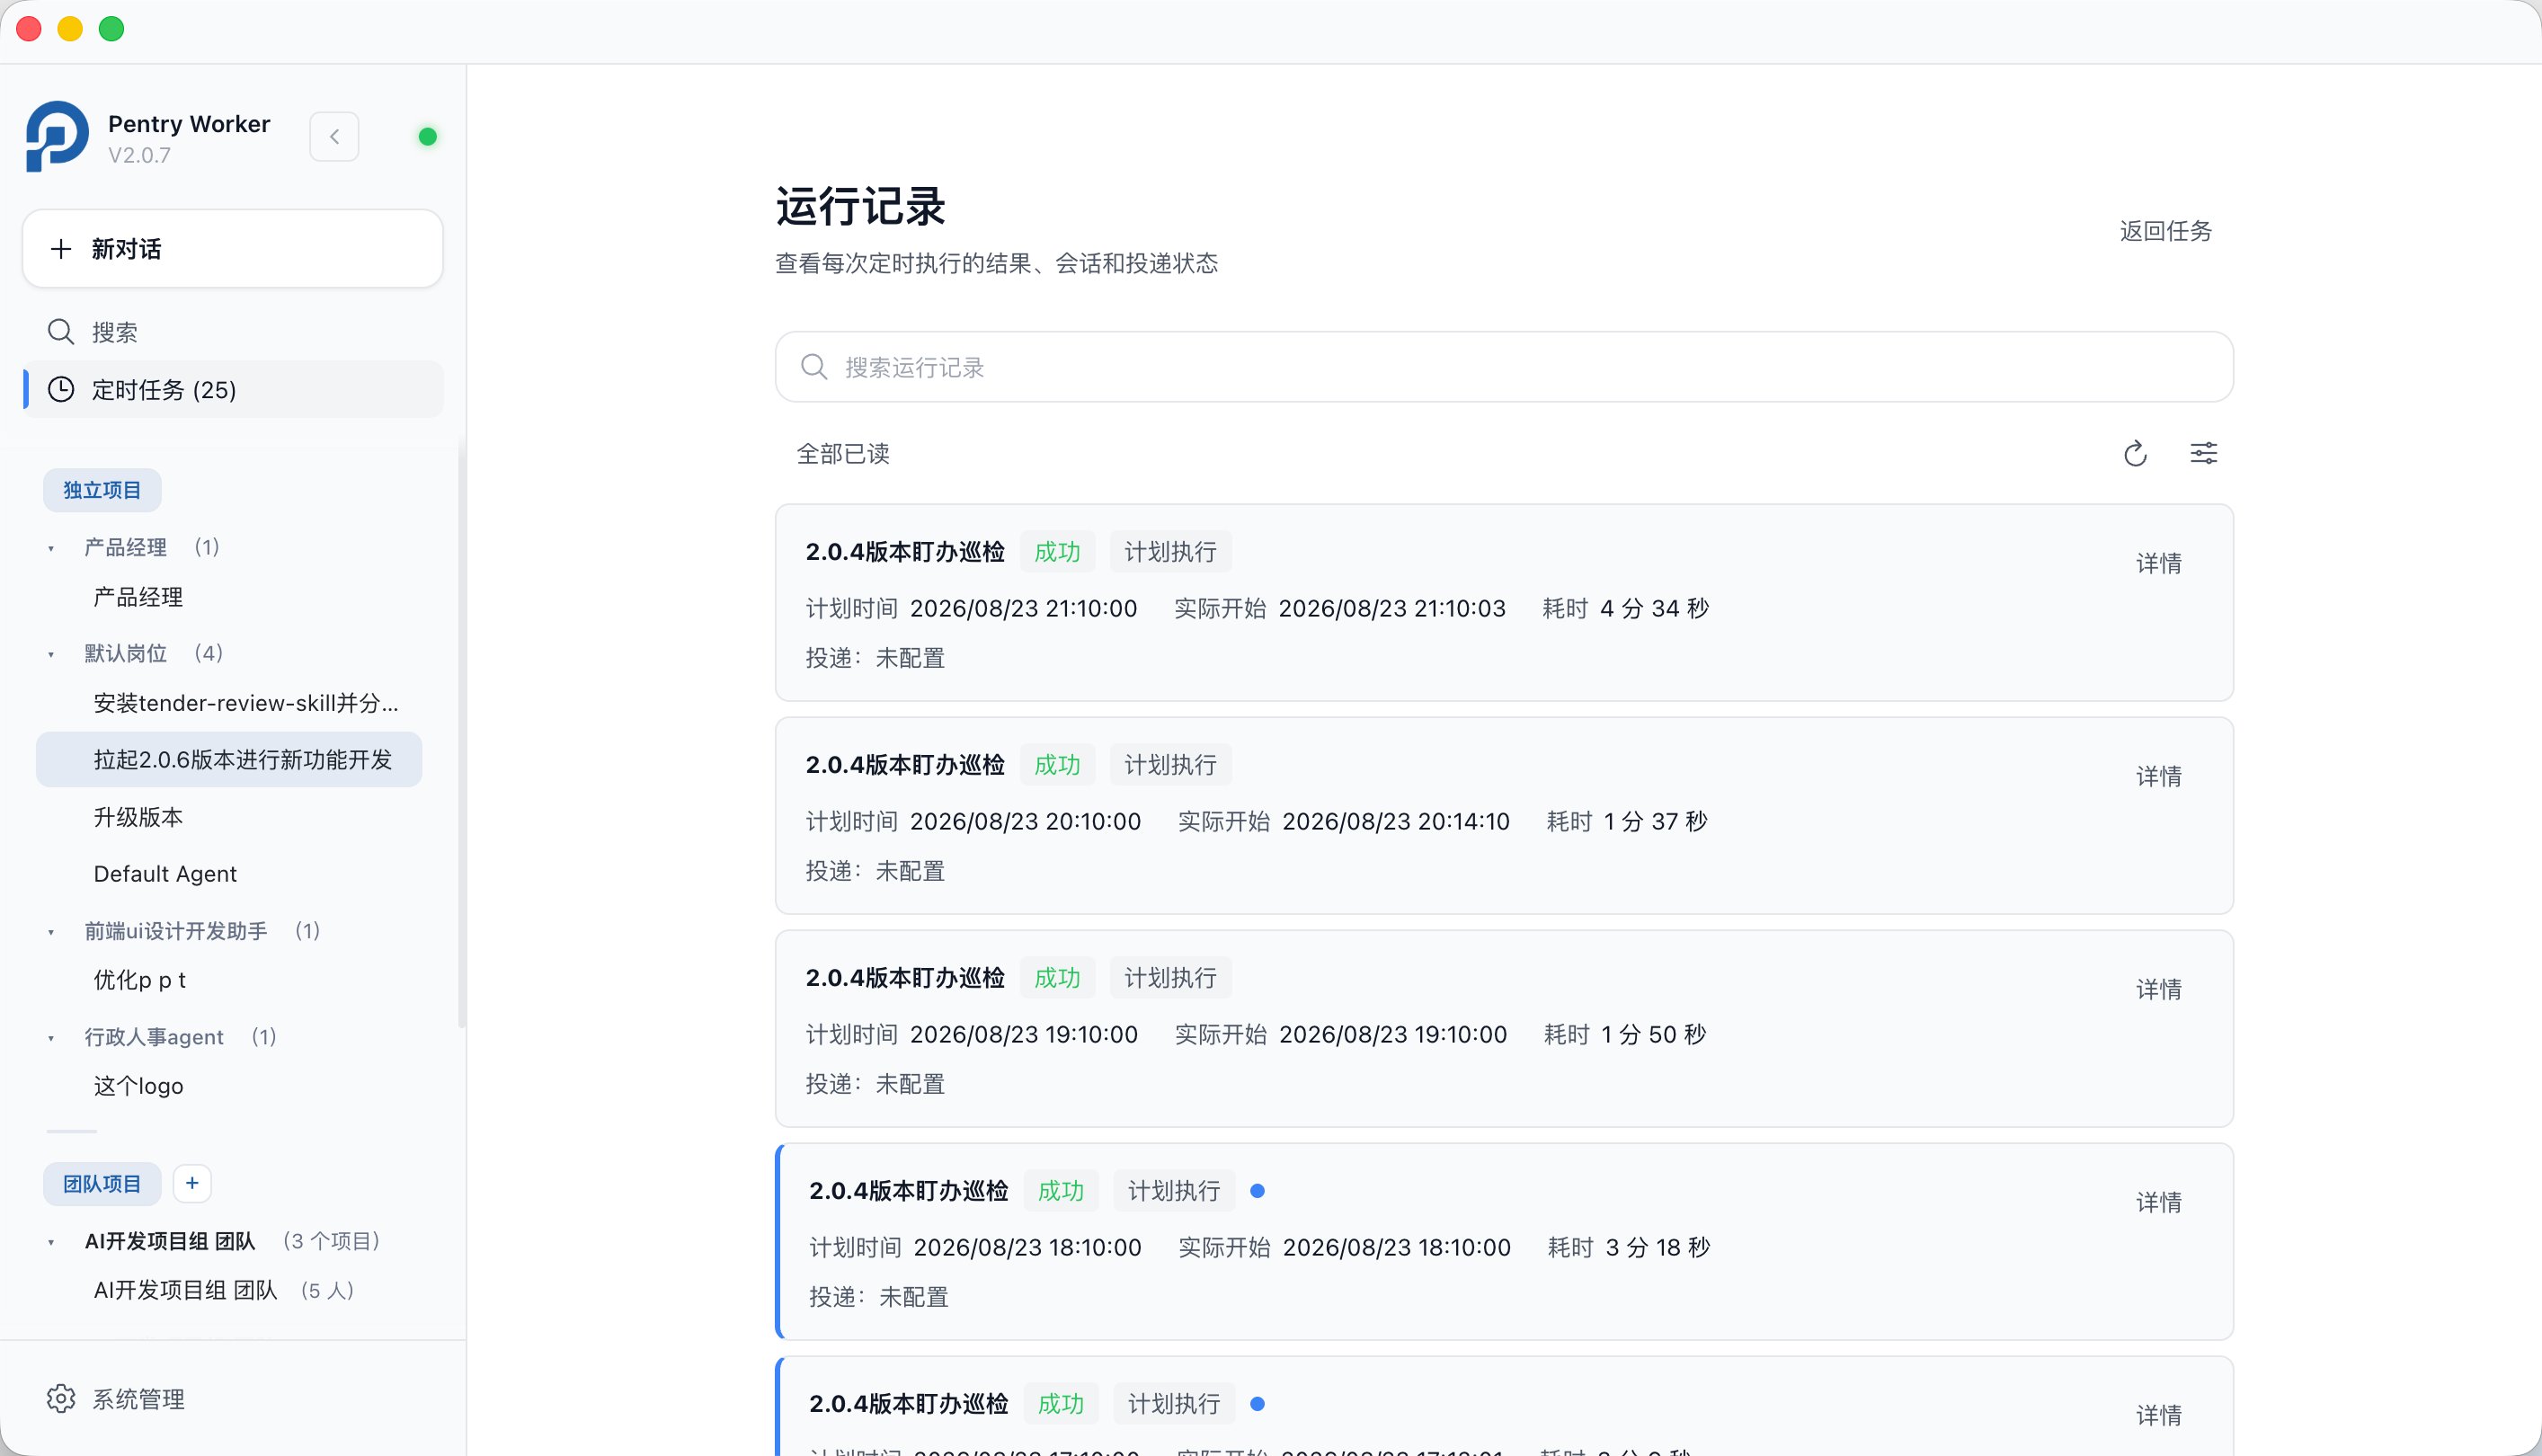
图像 / 视频 / 定时任务 / 多渠道触达
- 图像:gpt-image-2 / nano-banana / seedream。
- 视频:seedance 2.0 / 2.5 + 续写拼接。
- 定时:once / daily / cron / RRULE 等六种调度。
- 投递:微信 / 企微 / 飞书 / QQ 多渠道触达。
一键润色:原地优化表达
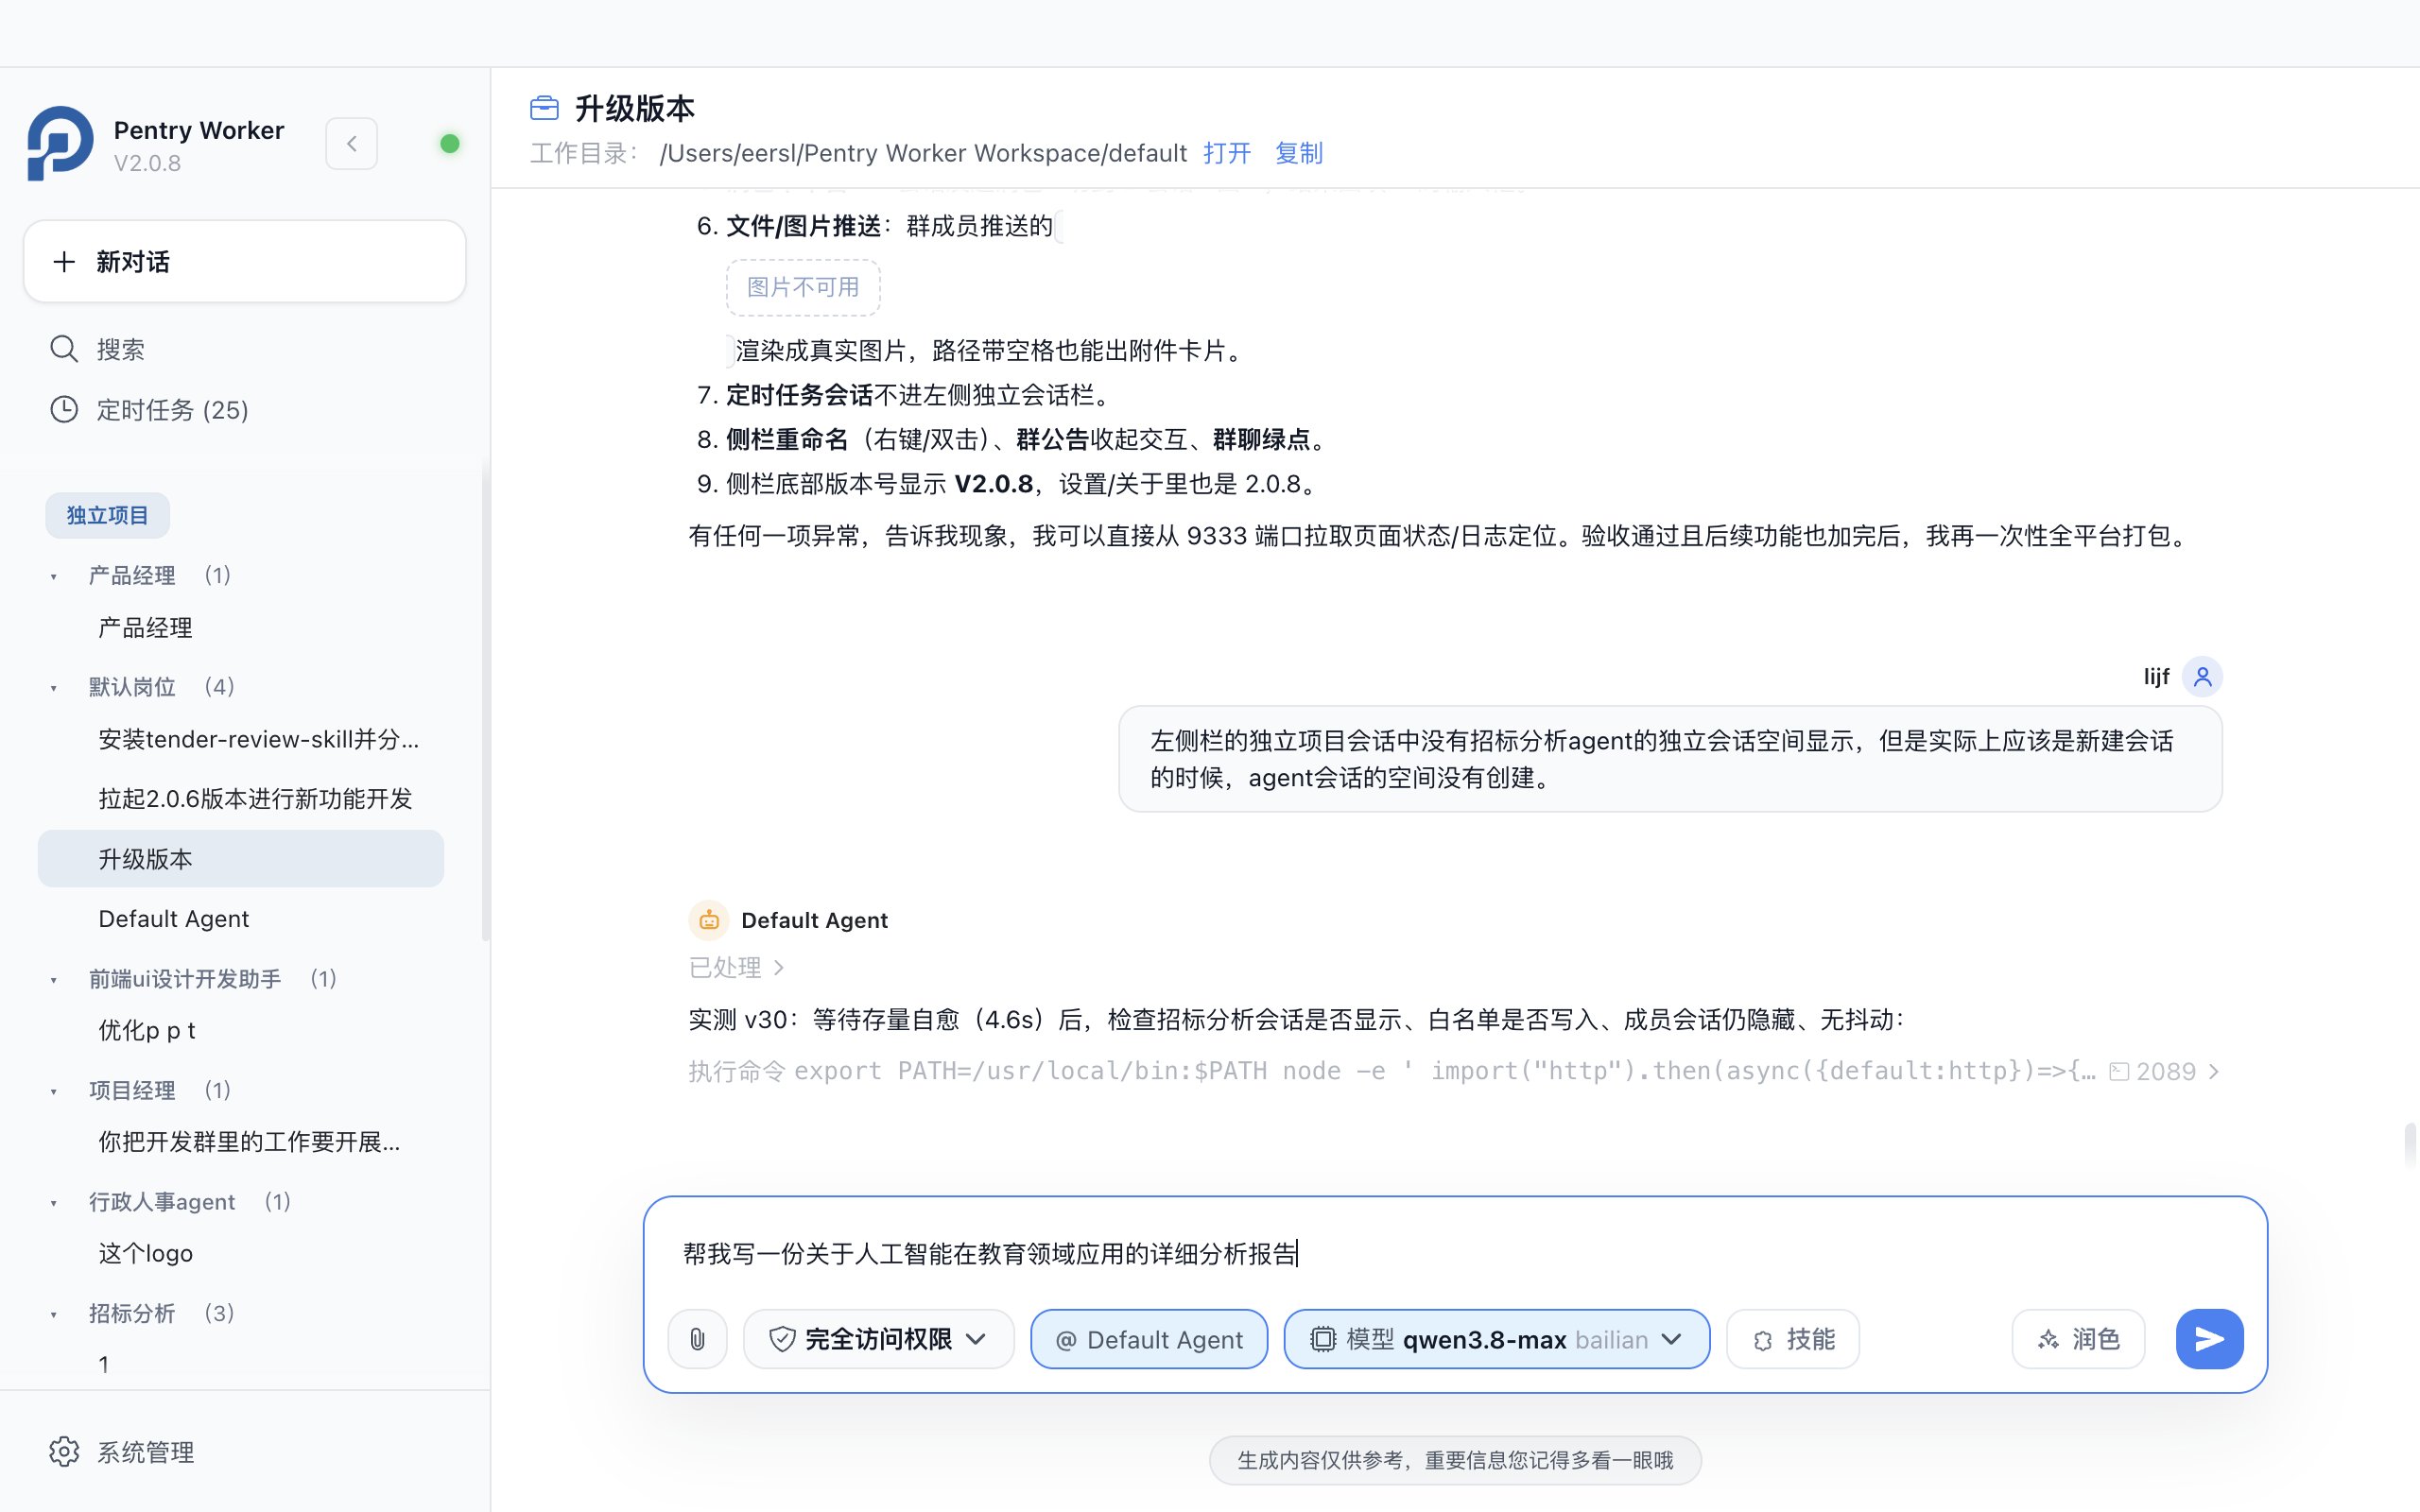
- 一键润色:有文字时右下角出现入口,点击即优化。
- 表达升级:口语化初稿改写为专业清晰得体的表述。
- 原地迭代:润色结果回到输入框,可反复调整直到满意。
- 即用即走:无需切换窗口,写作场景内闭环完成。
员工门户:用户端内的自助服务
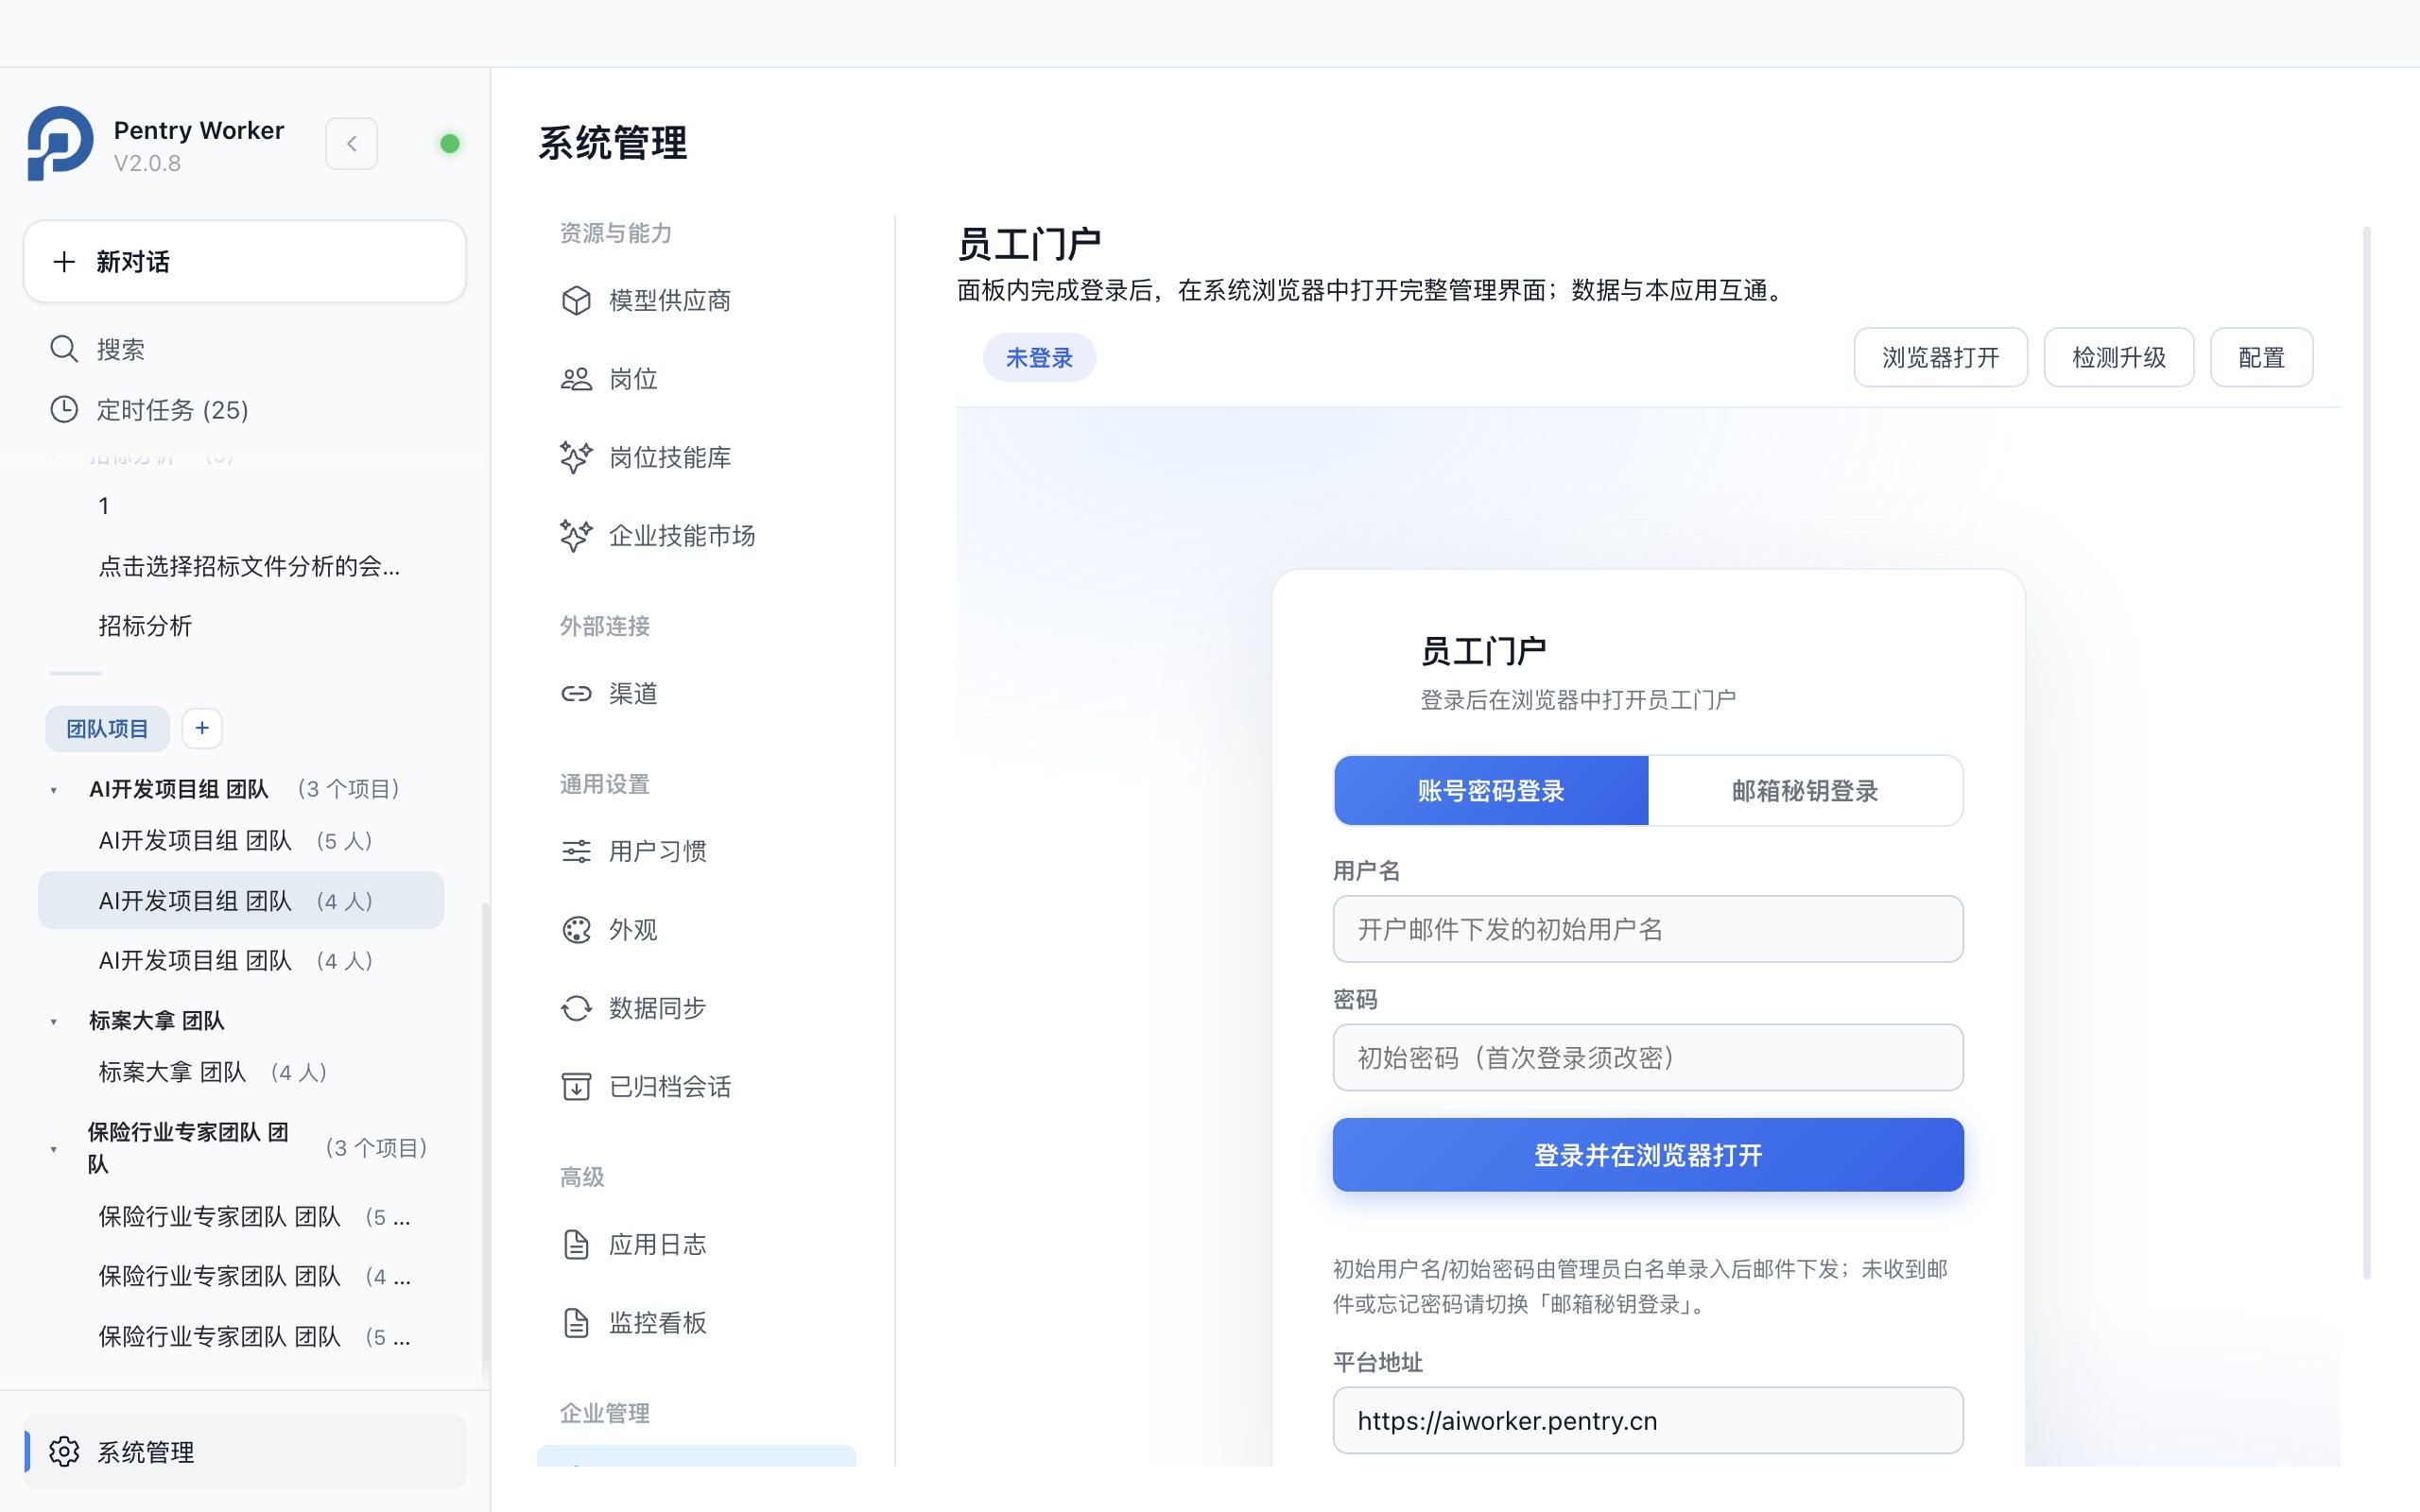
- 账号密码登录:开户邮件下发初始用户名+密码,首登强制改密。
- 邮箱秘钥登录:忘密码时切换,邮箱+一次性秘钥直达。
- 使用详情:查看我的用量与调用明细,调用透明。
- 修改密码:门户内自助修改,即时生效。
客户端:受控执行的安全沙箱
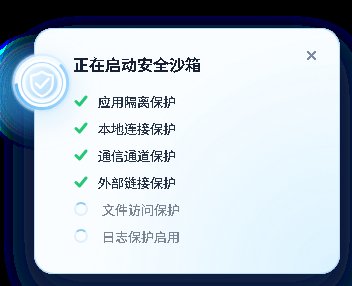
- 数字员工本体:会话 / 岗位协作 / 技能调用 / 定时任务 / 长期记忆一体承载。
- 沙箱六维防护:应用隔离 · 本地连接 · 通信通道 · 外部链接 · 文件访问 · 日志保护。
- 受企业管控:模型走企业网关 · 技能来自授权市场 · 版本随 OTA 统一升级。
- 异常可上报:客户端故障自动上报管理端,终端态势实时可见。
会话归档与查询:无损保留、随时恢复
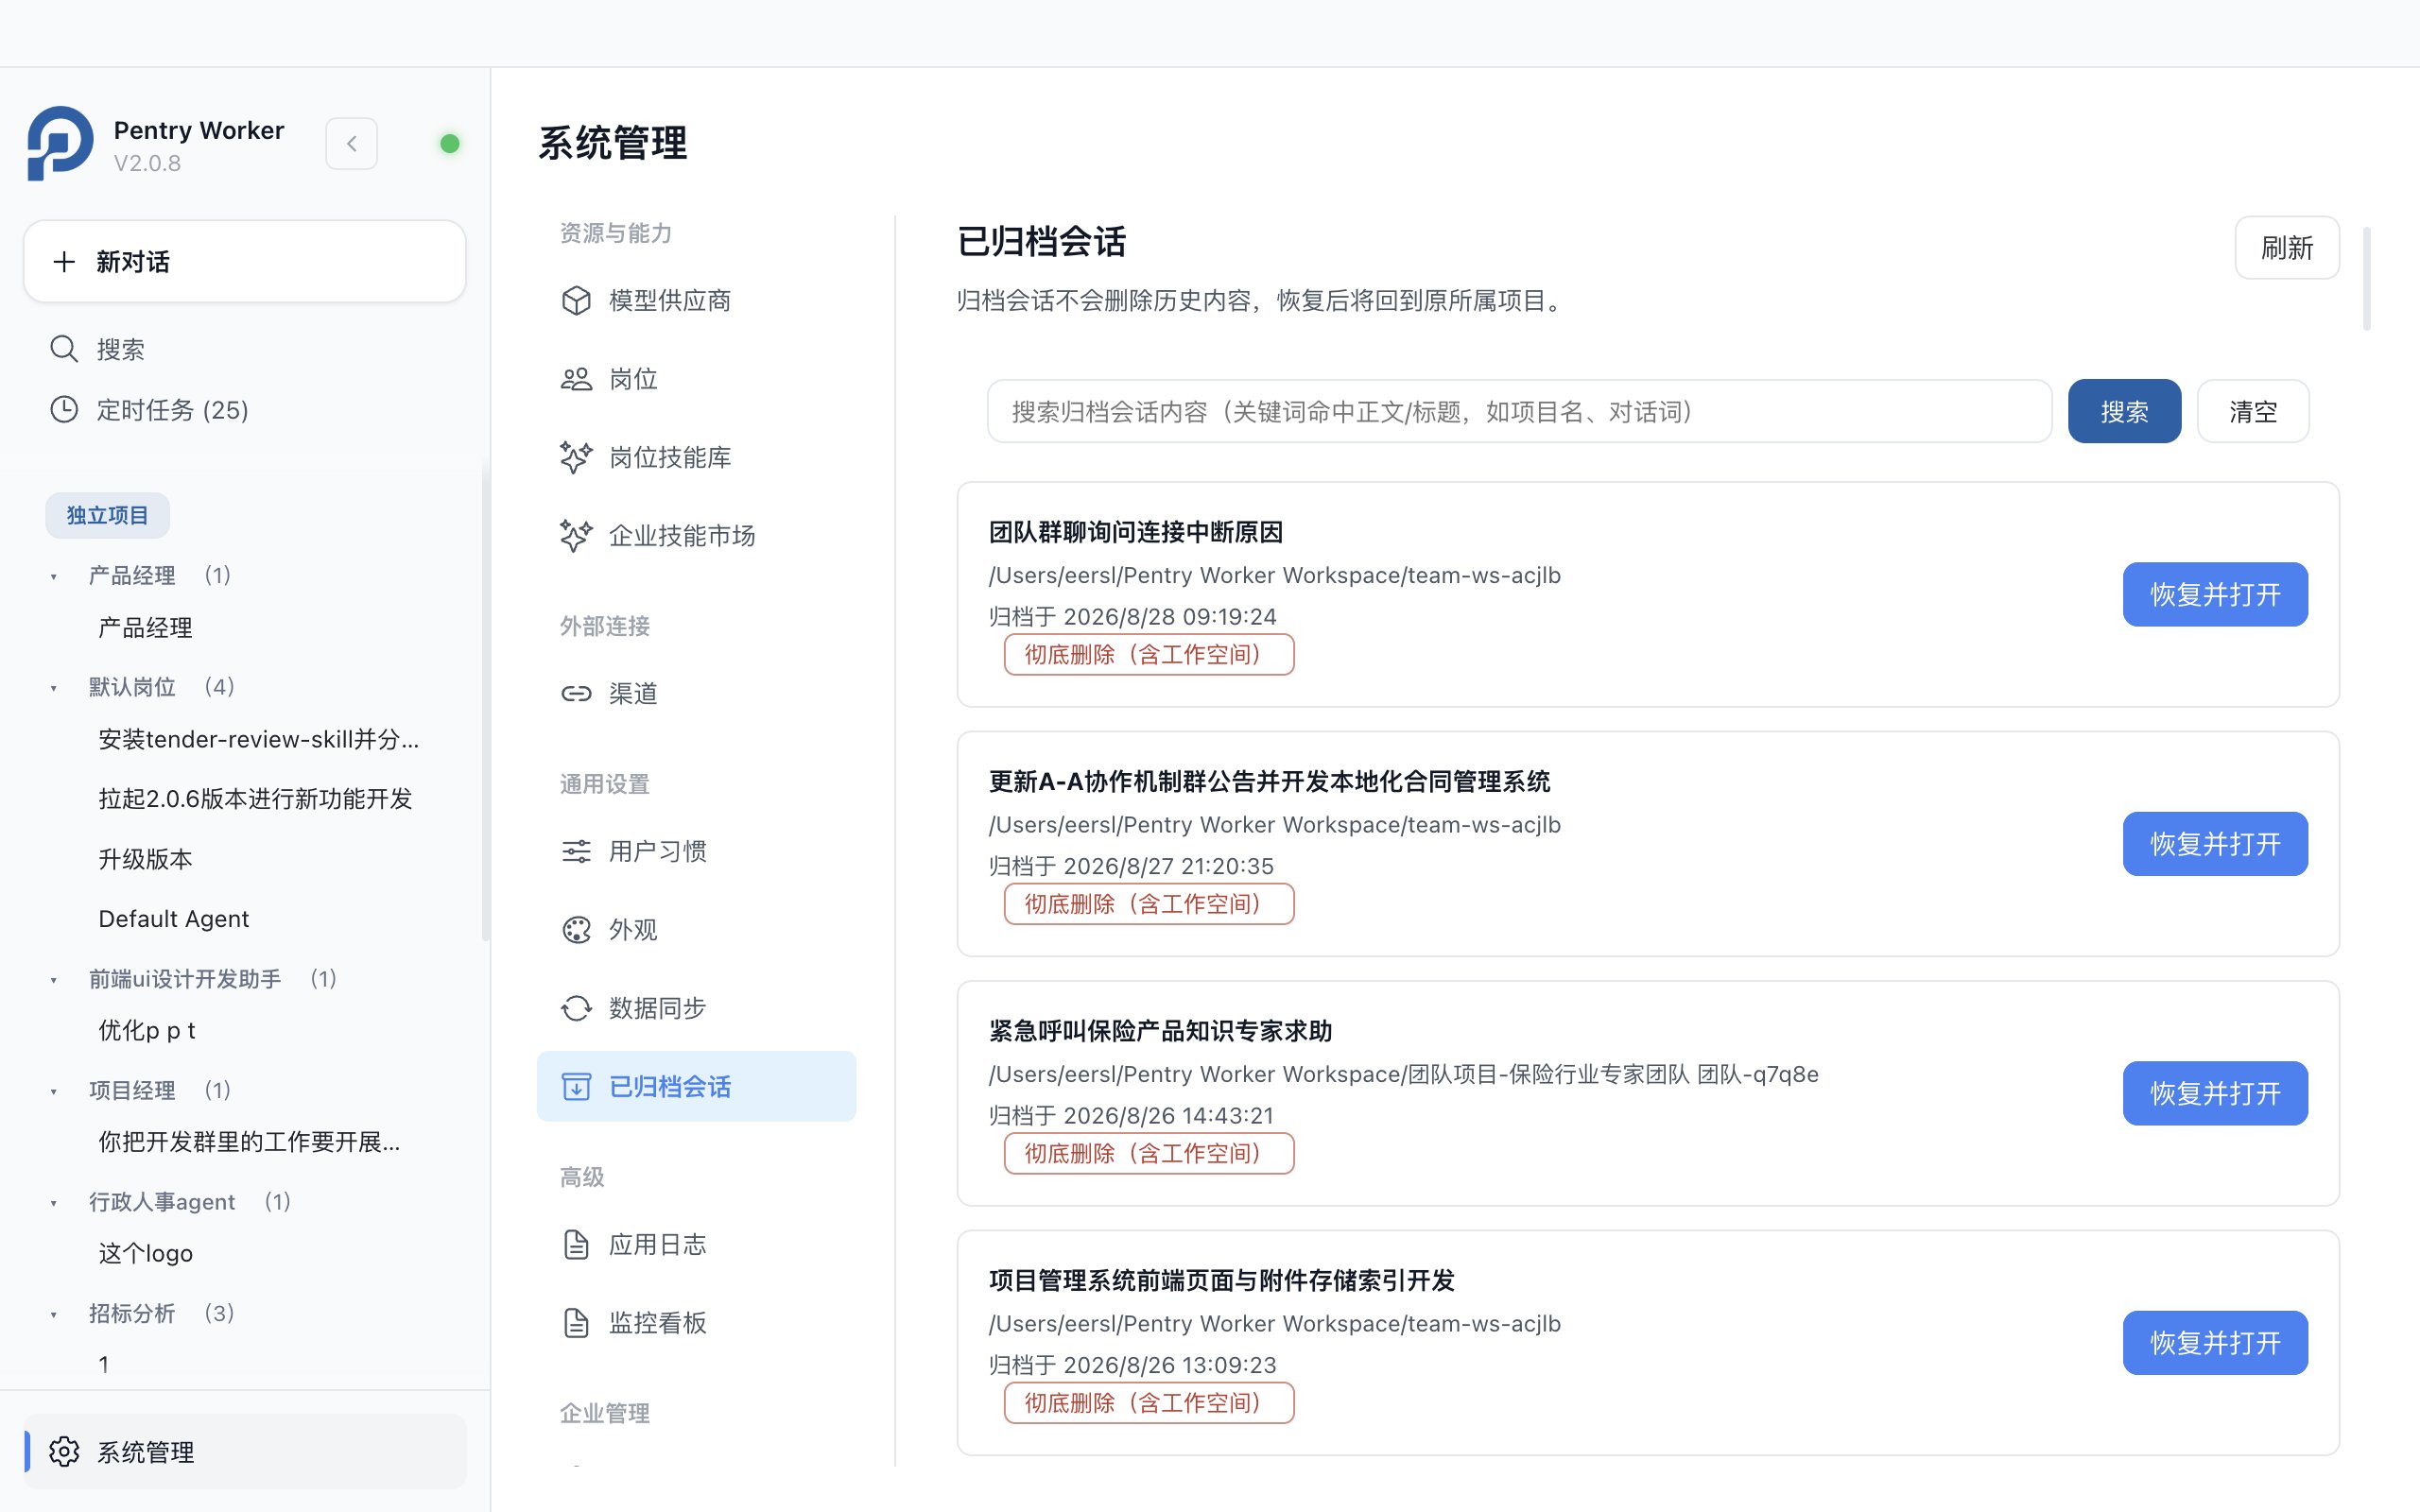
- 无损归档:归档不删历史内容,工作空间产物完整保留。
- 全文查询:关键词命中正文 / 标题,按项目名对话词定位。
- 一键恢复:恢复并打开即回原所属项目,继续之前上下文。
- 彻底清理:彻底删除含工作空间释放空间,操作需确认。
安全体系 · 技术与部署详解
国密算法栈 + 零留存转发
- SM2 · 会话密钥:会话密钥采用 SM2 非对称体系协商与保护,传输端到端可信。
- SM3KDF · 口令散列:管理员口令经 SM3KDF 千轮迭代散列存储,库泄不泄口令。
- SM4 · 数据加密:员工姓名与上游 API Key 等敏感字段 SM4 加密落库,明文不出服务端。
- 流量零留存:请求 / 响应仅内存过境转发即释放,仅记录流量元数据。
完整性校验与备份恢复:防篡改、可恢复
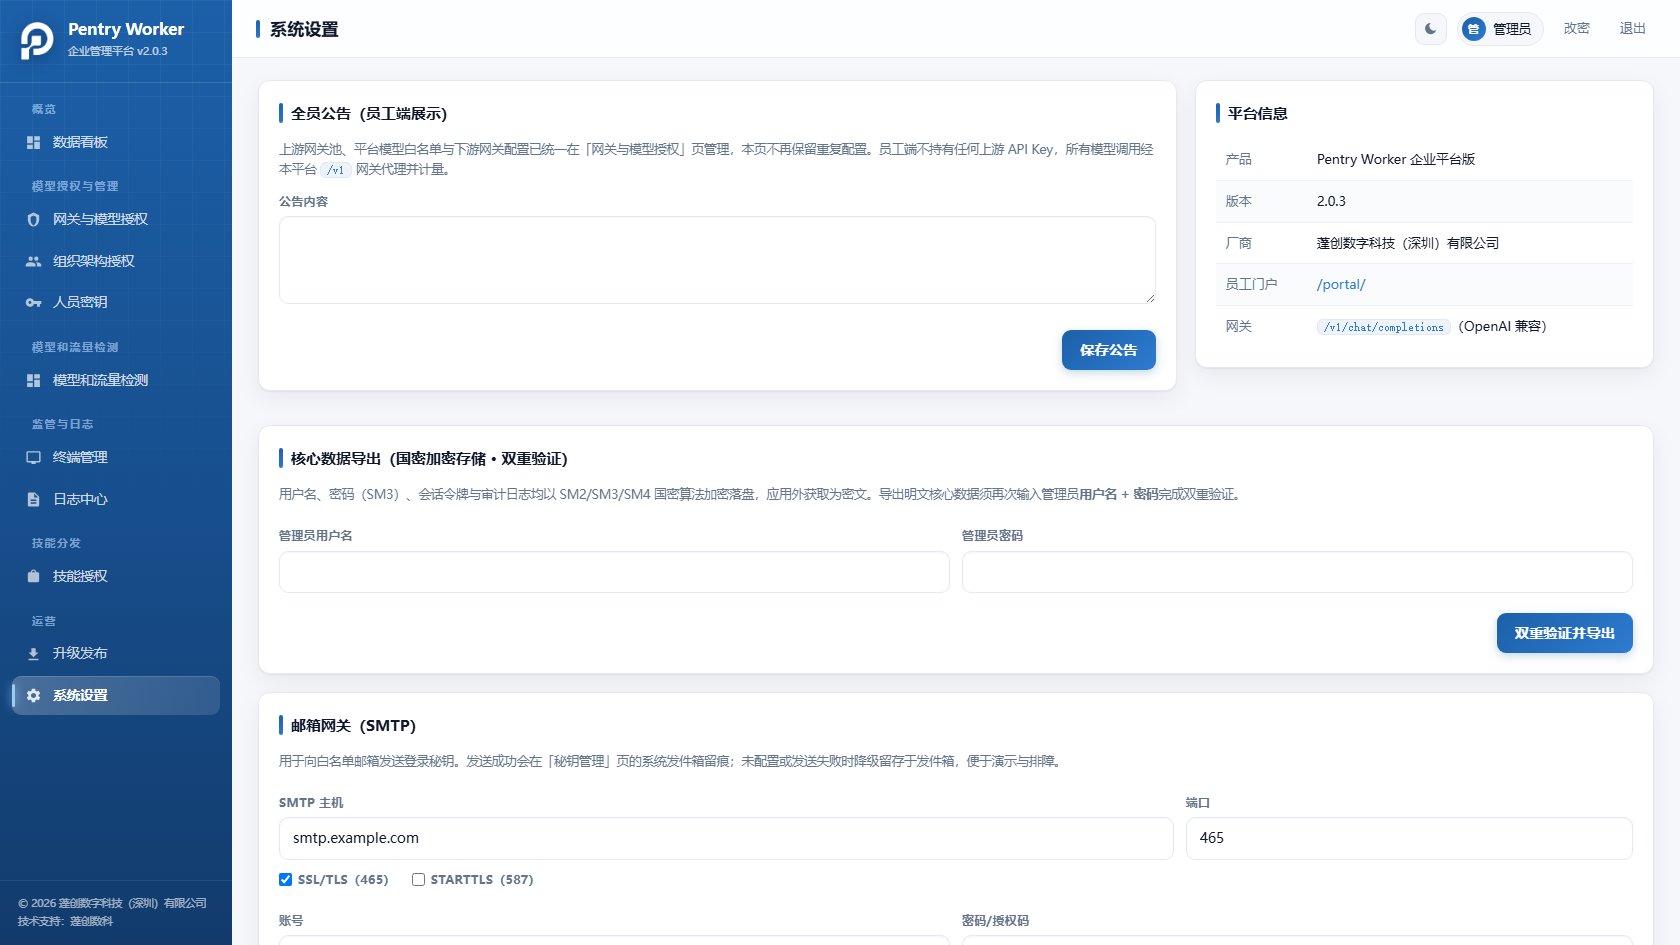
- 哈希基线:三个核心文件建立哈希基线,启动与运行期校验,任何篡改立即暴露。
- 基线重置:授权管理员可通过完整性 rebase 接口在合规变更后重建基线。
- 热快照备份:SQLite 在线热备份,附 SHA256 清单逐文件校验,滚动保留 7 份。
- 恢复与灰度:一键恢复与冷备导出;OTA 灰度推送,异常版本可快速回退。
轻量、成熟、可私有化
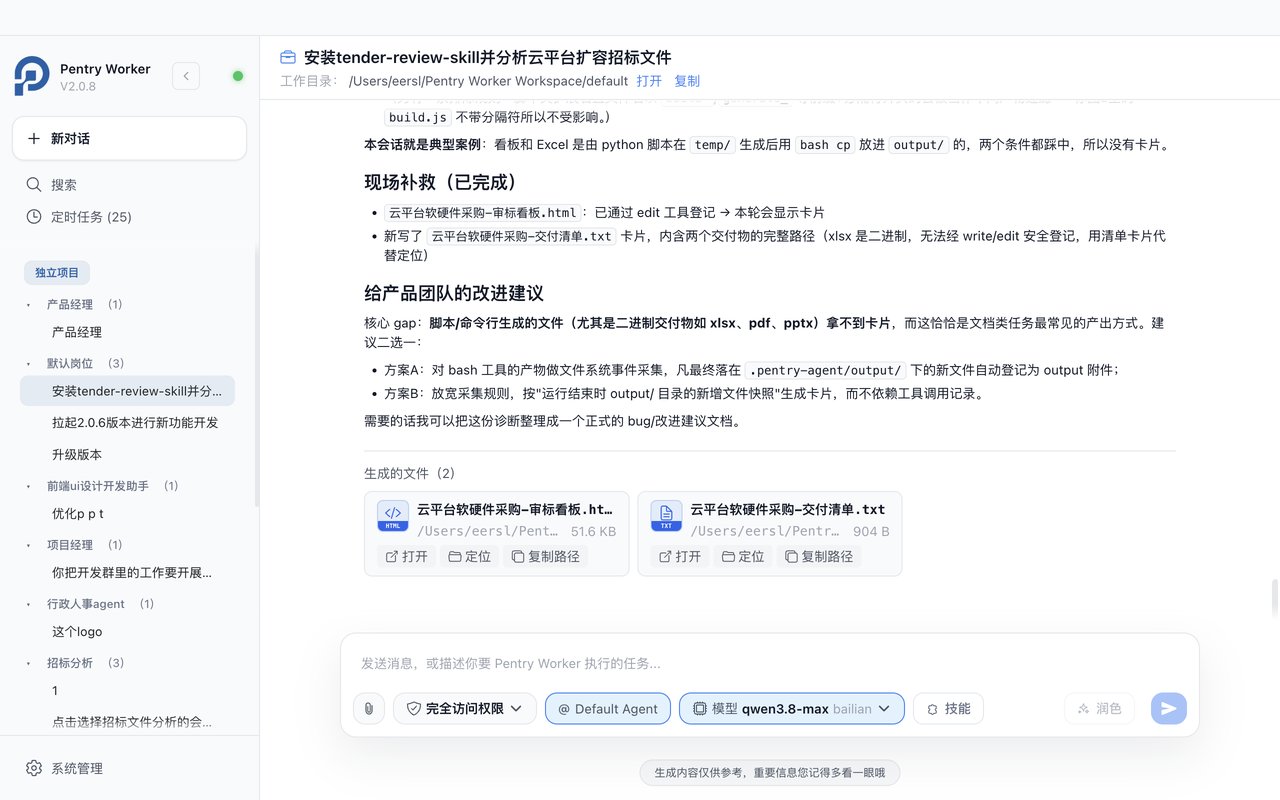
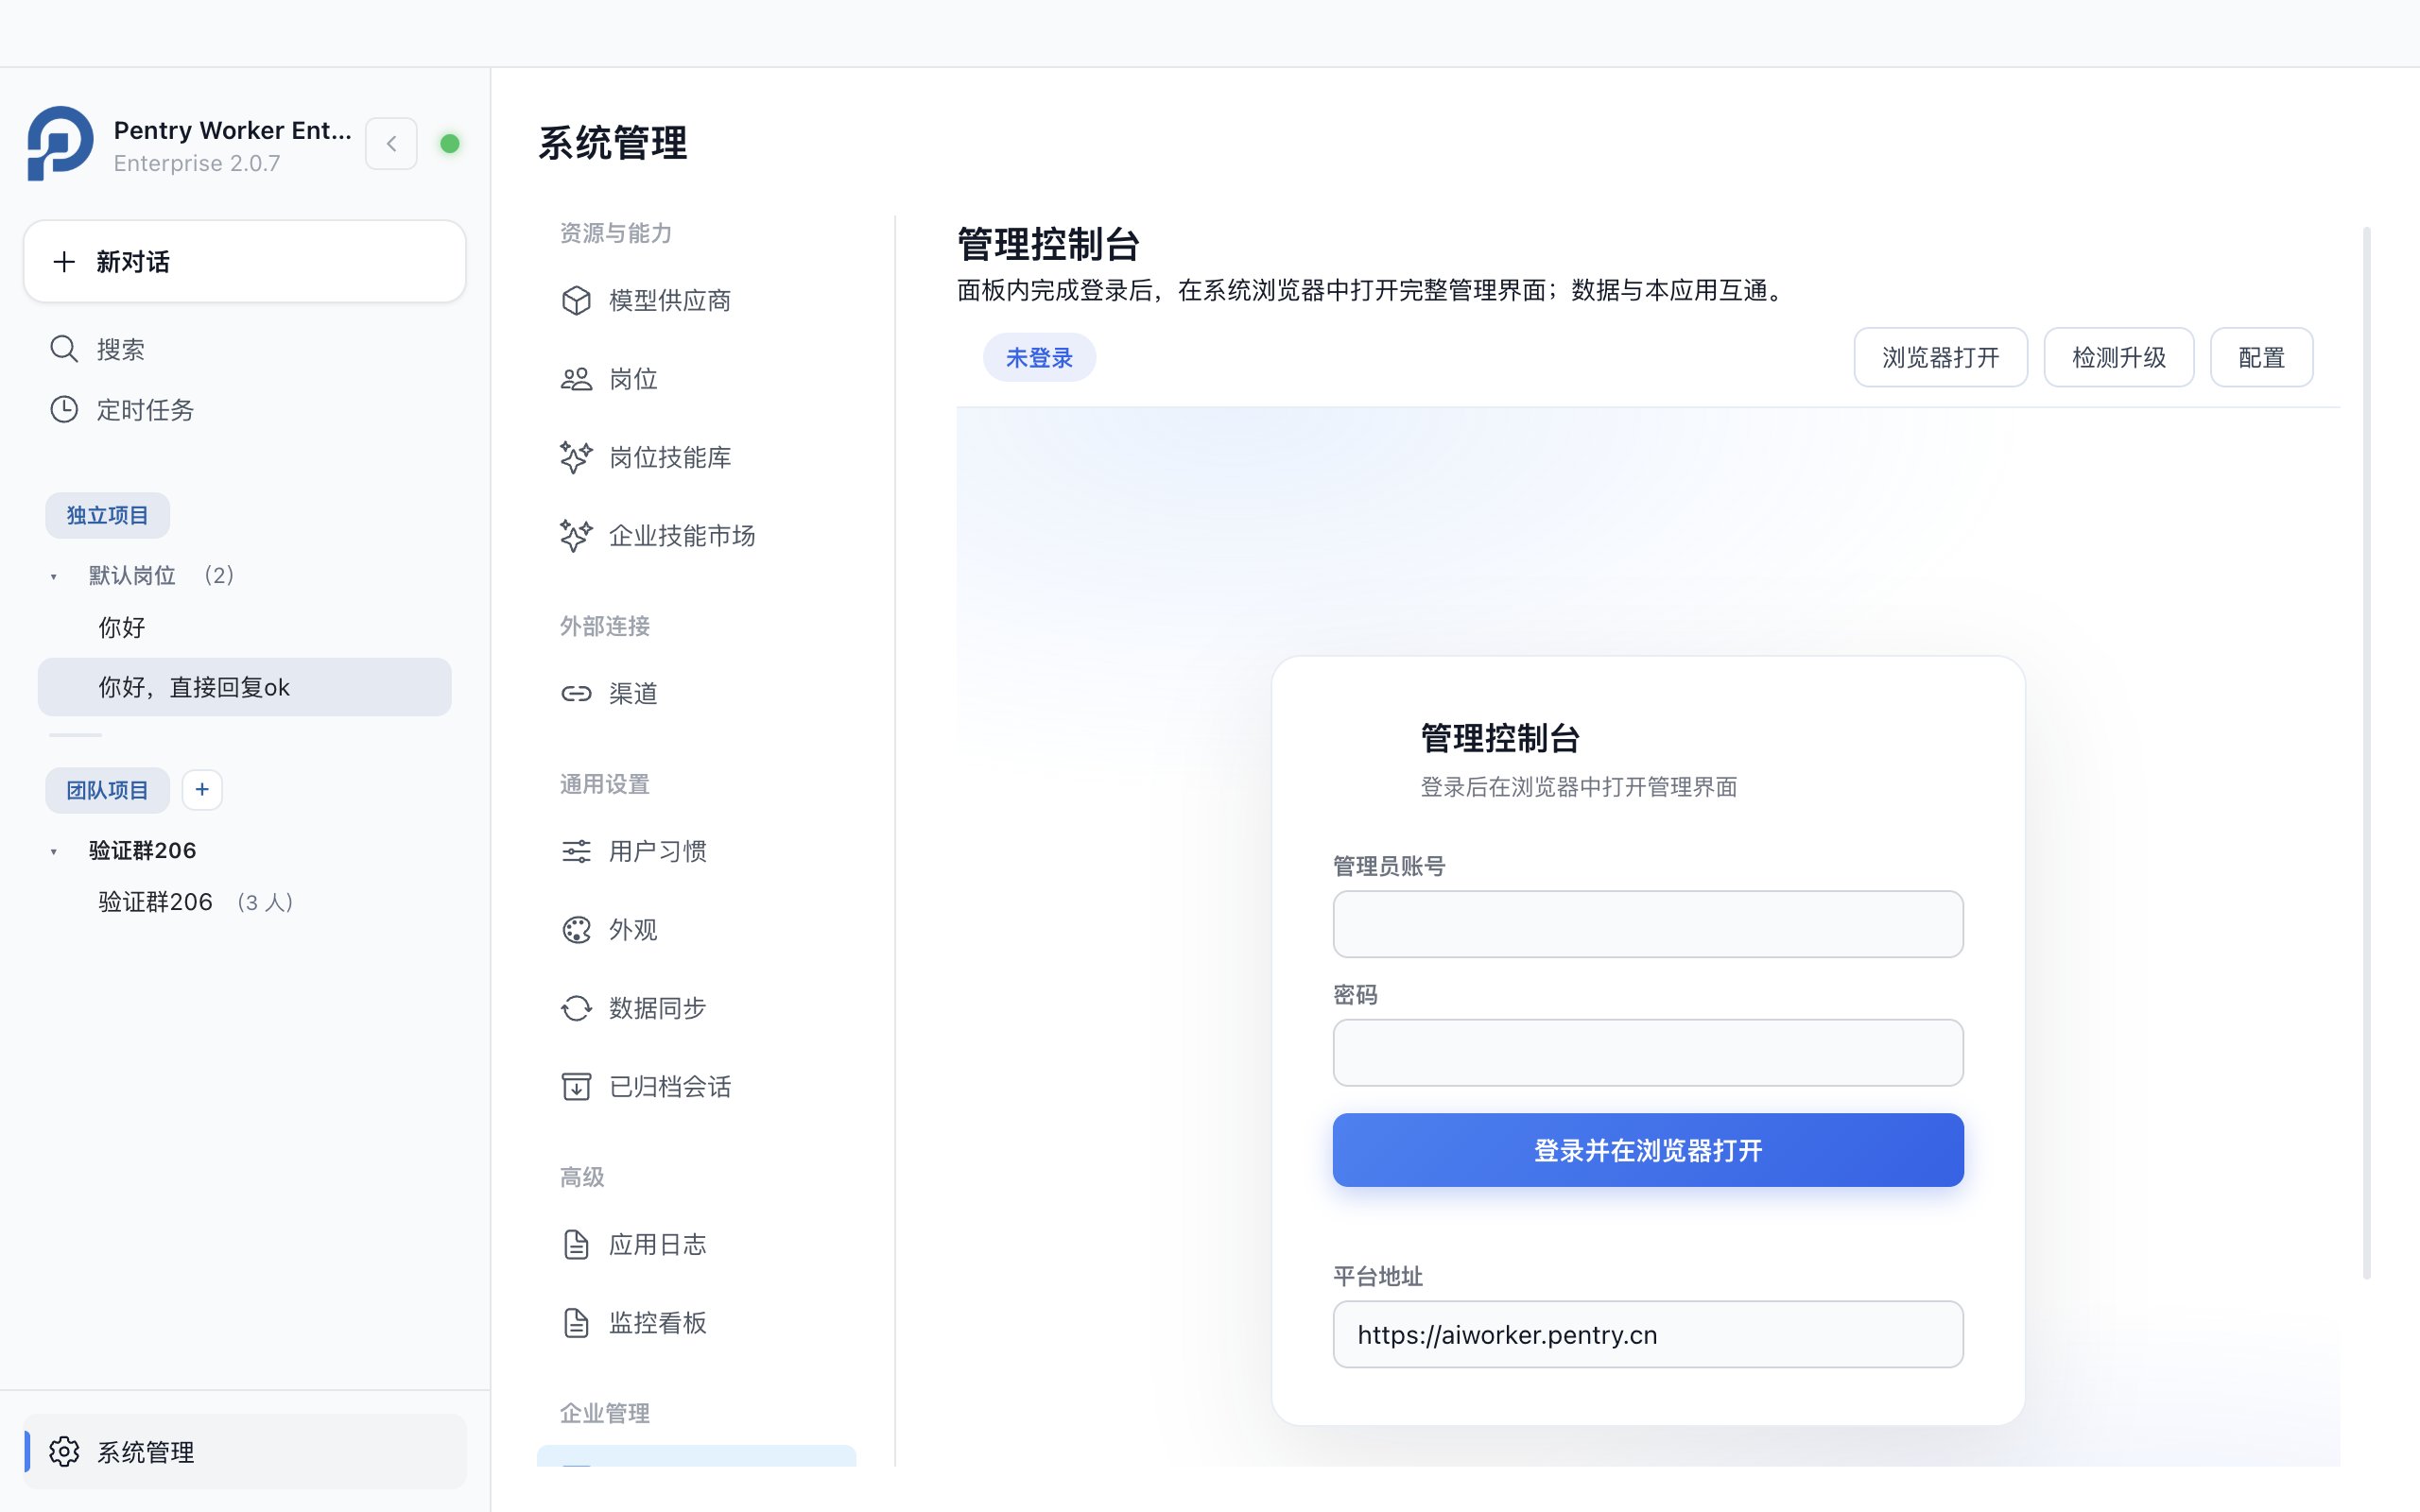
- 服务端:零外部中间件依赖,Node.js 单文件服务 · SQLite(WAL)企业库。
- 双协议网关:OpenAI /v1/chat/completions 与 Anthropic /v1/messages 统一代理,现有生态即接即用。
- 桌面客户端:Electron 双形态(用户端 / 企业管理端),Windows / macOS / Linux 三平台打包。
- 安全组件:国密 SM2 / SM3KDF / SM4 · 完整性基线全链路加密与防篡改。
- 运维组件:Python 备份脚本(热快照 / 清单 / 滚动保留)· SMTP 邮件通道。
私有化部署与全生命周期运维
员工侧三分钟上手:EXE 填服务器地址+账号秘钥 → 设新密码 → 自动注入网关 → 直接开工。
- 私有化部署:服务端 + 企业库 + 控制台/门户静态页一体交付,内网环境可独立运行。
- 监控告警:看板与流量检测 30s 自刷新,终端心跳与故障上报构成运行态势。
- 备份恢复:周期热备份 + SHA256 清单 + 滚动保留,一键恢复到任意保留点。
- 灰度升级:OTA 灰度推送 → 观察 → 全量 → 可回退,升级节奏企业自己掌握。
安全体系 · 五层纵深防线
平台白名单→公司→部门→团队→员工逐级收敛,未授权模型直接拦截。
上游 API Key 服务端 SM4 加密保存永不下发;请求内存过境零留存。
SM2 会话密钥协商 | SM3KDF 口令散列(1000 轮)| SM4 敏感数据加密。
三个核心文件哈希基线,启动即校验,篡改立即暴露。
全量操作审计加密留痕 + 客户端安全沙箱六维防护。
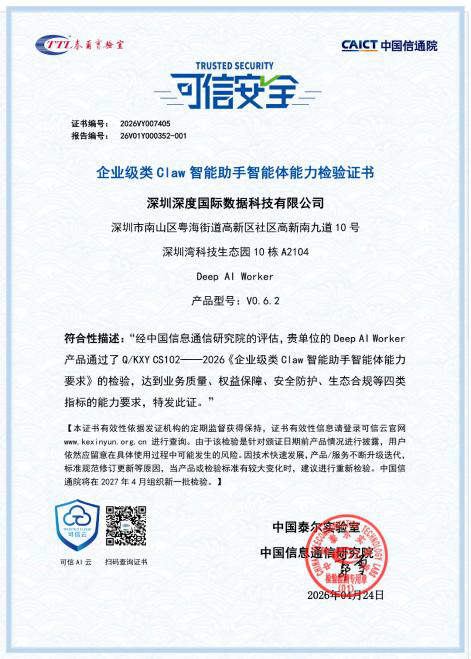
企业级智能助手能力检验通过
业务质量 / 权益保障 / 安全防护 / 生态合规
部署方式 · 按需选型
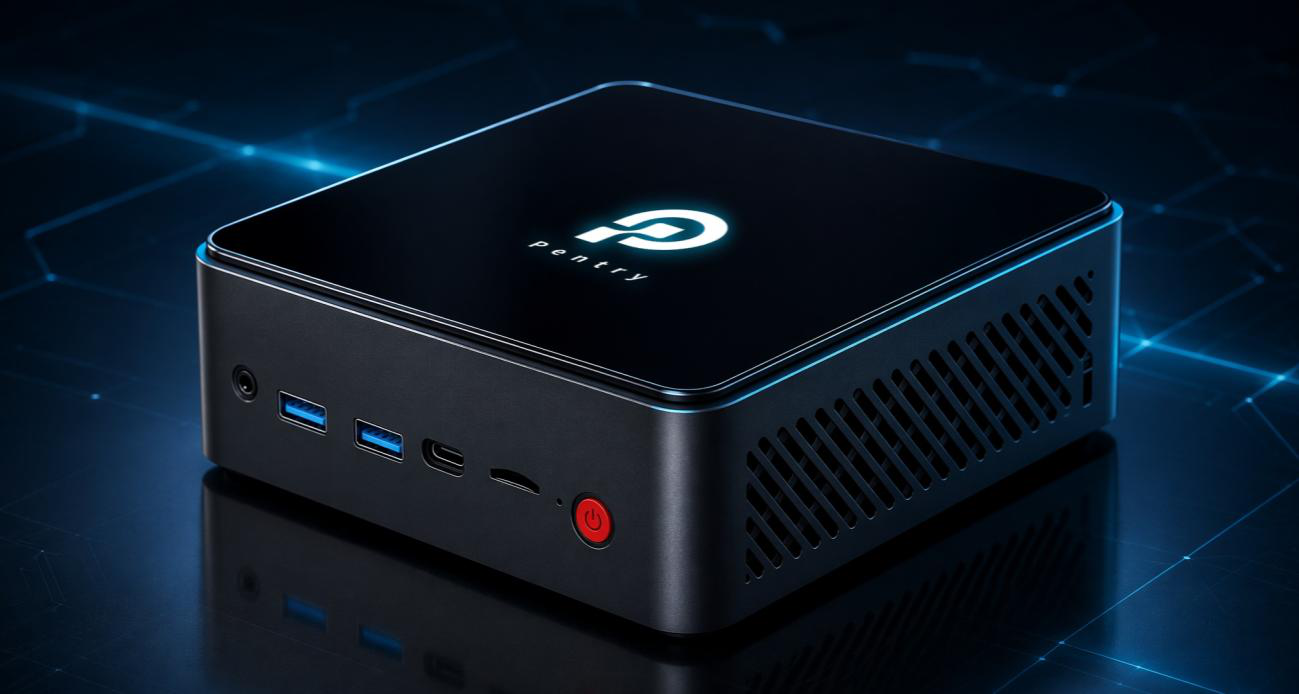
- 三件套闭环交付,内网环境独立运行,零外部中间件依赖
- 统一网关代理,上游 API Key 服务端托管、永不下发终端
- 授权 / 计量 / 监管 / 分发 / 运营全管理动线本地闭环
- 周期热备份 + SHA256 清单 + OTA 灰度升级,可回退可恢复
- 用户端软部署:EXE 填服务器地址+账号秘钥,三分钟上手开工
- 管理端一体机:预装企业管理平台,开机即用,免驻场开发
- 支持带算力配置,本地推理 + 云端网关双模灵活组合
- 员工终端受控纳管,心跳/指纹/OTA 统一监管升级